技术文章
主机安全加固系统造价构成与费用影响因素
来源:HZVOLT 时间:2026-10-22 15:58:25
主机安全加固系统造价构成与费用影响因素
主机安全加固系统是电力监控系统安全防护体系的重要组成部分,依据 GB/T 22239《信息安全技术 网络安全等级保护基本要求》及电力行业等保测评规范,对变电站、新能源场站、储能电站的监控主机、服务器、工作站进行安全加固。其造价并非单一设备采购价,而是由硬件改造、软件授权、人工实施、测评验收等多环节构成的综合成本。本文从标准条款出发,逐项拆解造价构成与影响费用的关键因素。
一、适用标准体系与强制性要求
主机安全加固的合规依据主要包括三个层面:国家标准 GB/T 22239-2019(等保 2.0)、电力行业标准 GB/T 36572《电力监控系统网络安全防护导则》、以及国家电网/南方电网企业标准(如 Q/GDW 1594、Q/CSG 1204005)。
等保 2.0 将电力监控系统纳入"关键信息基础设施"范畴,要求第三级及以上系统必须完成主机安全加固,核心条款包括:身份鉴别(8.1.4.1)、访问控制(8.1.4.2)、安全审计(8.1.4.3)、入侵防范(8.1.4.4)、恶意代码防范(8.1.4.5)与数据完整性/保密性(8.1.4.6/8.1.4.7)。
? 合规红线:未通过等保测评的电力监控系统不得投入运行。主机安全加固是等保测评的必查项,测评不通过将直接影响并网验收与调度接入。
二、标准条款逐项拆解与造价对应
将等保 2.0 第三级"安全计算环境"条款与现场实施内容对应,可得到主机安全加固的六大工作模块,每个模块对应明确的费用项:
| 等保条款 | 现场实施内容 | 费用类型 |
|---|---|---|
| 身份鉴别 | 双因子认证、口令策略、登录失败处理 | 软件授权+实施费 |
| 访问控制 | 权限最小化、账户清理、USB 管控 | 实施费+外设管控硬件 |
| 安全审计 | 审计策略配置、日志集中采集 | 日志审计系统+实施费 |
| 入侵防范 | 漏洞扫描、补丁管理、端口关闭 | 漏洞扫描服务+实施费 |
| 恶意代码防范 | 白名单防病毒、主机加固软件 | 防病毒授权+主机加固软件 |
| 数据完整性/保密性 | 传输加密、存储加密、备份策略 | 加密模块+备份系统 |
上述六大模块中,软件授权费与人工实施费是造价的主要组成部分,合计通常占总费用的 60%~75%。硬件改造(如 USB 物理隔离、加密卡插入)与测评服务费各占剩余部分。
三、对照标准的配置清单与费用区间
以一个典型 35kV 变电站(站控层 4 台主机:2 台监控服务器+1 台工程师站+1 台远动工作站)为例,主机安全加固系统的配置清单与费用区间如下:
| 项目 | 数量 | 单价区间(万元) | 小计(万元) |
|---|---|---|---|
| 主机加固软件授权 | 4 点 | 0.3~0.8 | 1.2~3.2 |
| 白名单防病毒授权 | 4 点 | 0.2~0.5 | 0.8~2.0 |
| USB 物理隔离/管控 | 4 套 | 0.1~0.3 | 0.4~1.2 |
| 日志审计系统(站端) | 1 套 | 1.5~3.0 | 1.5~3.0 |
| 漏洞扫描与补丁管理 | 1 项 | 0.5~1.0 | 0.5~1.0 |
| 人工实施与策略配置 | 1 项 | 1.0~2.5 | 1.0~2.5 |
| 等保测评服务费 | 1 项 | 2.0~4.0 | 2.0~4.0 |
| 合计 | — | — | 7.4~16.9 |
? 费用说明:上表为 35kV 变电站单站参考区间。新能源场站(光伏/风电/储能)因主机数量多、调度接入复杂,费用通常上浮 30%~80%;电网侧大型变电站(110kV 及以上)因主机数量与测评深度增加,费用可达 20~40 万元。
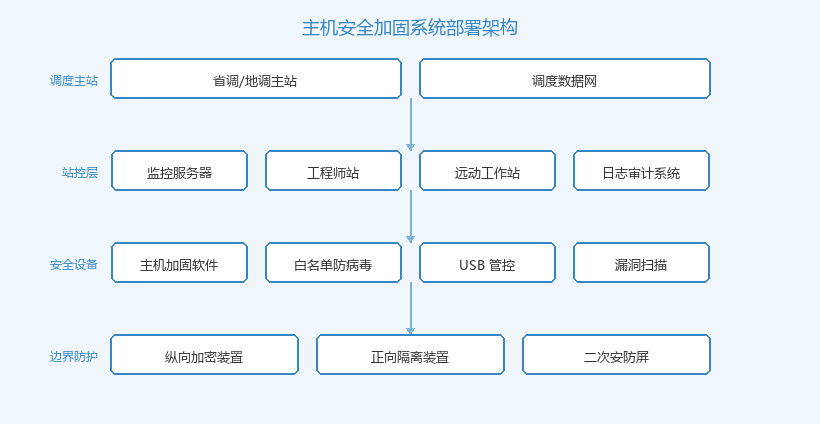
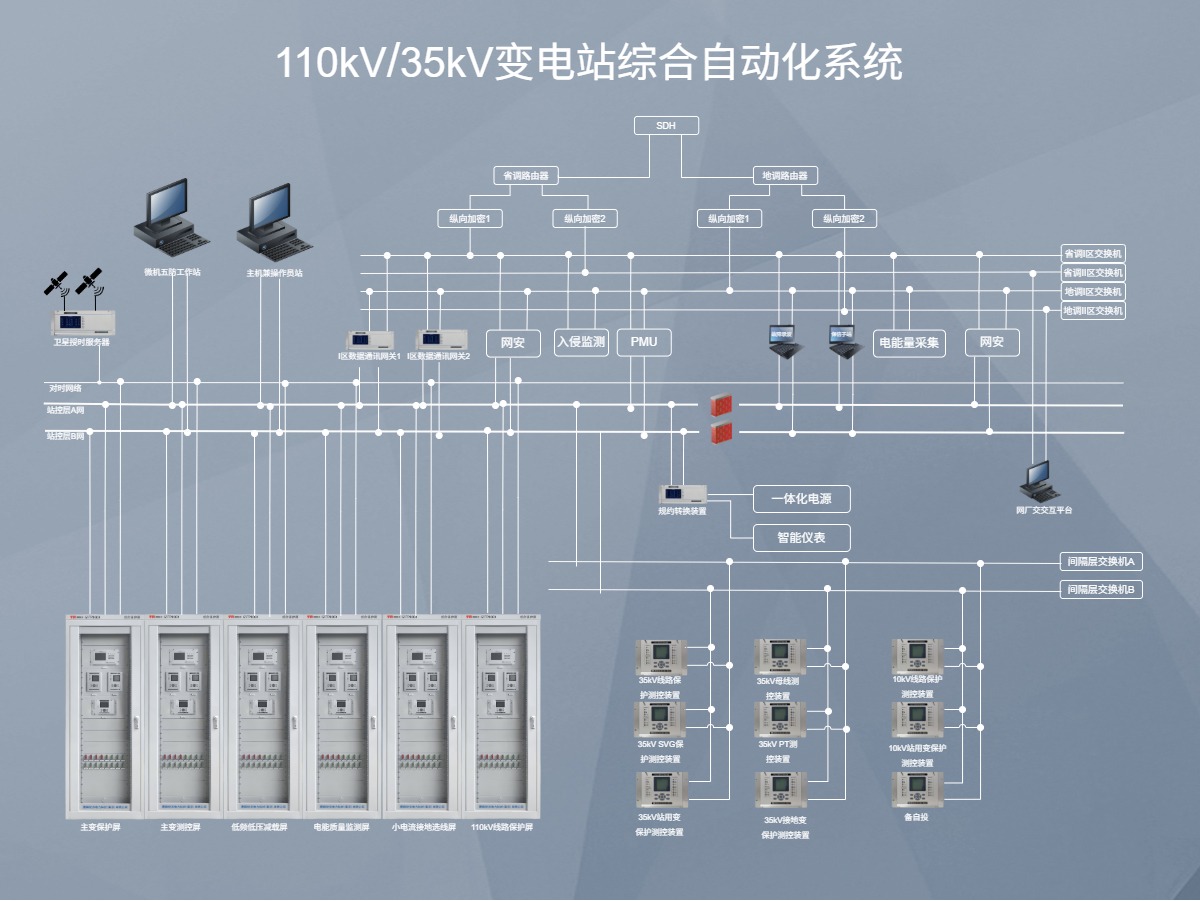
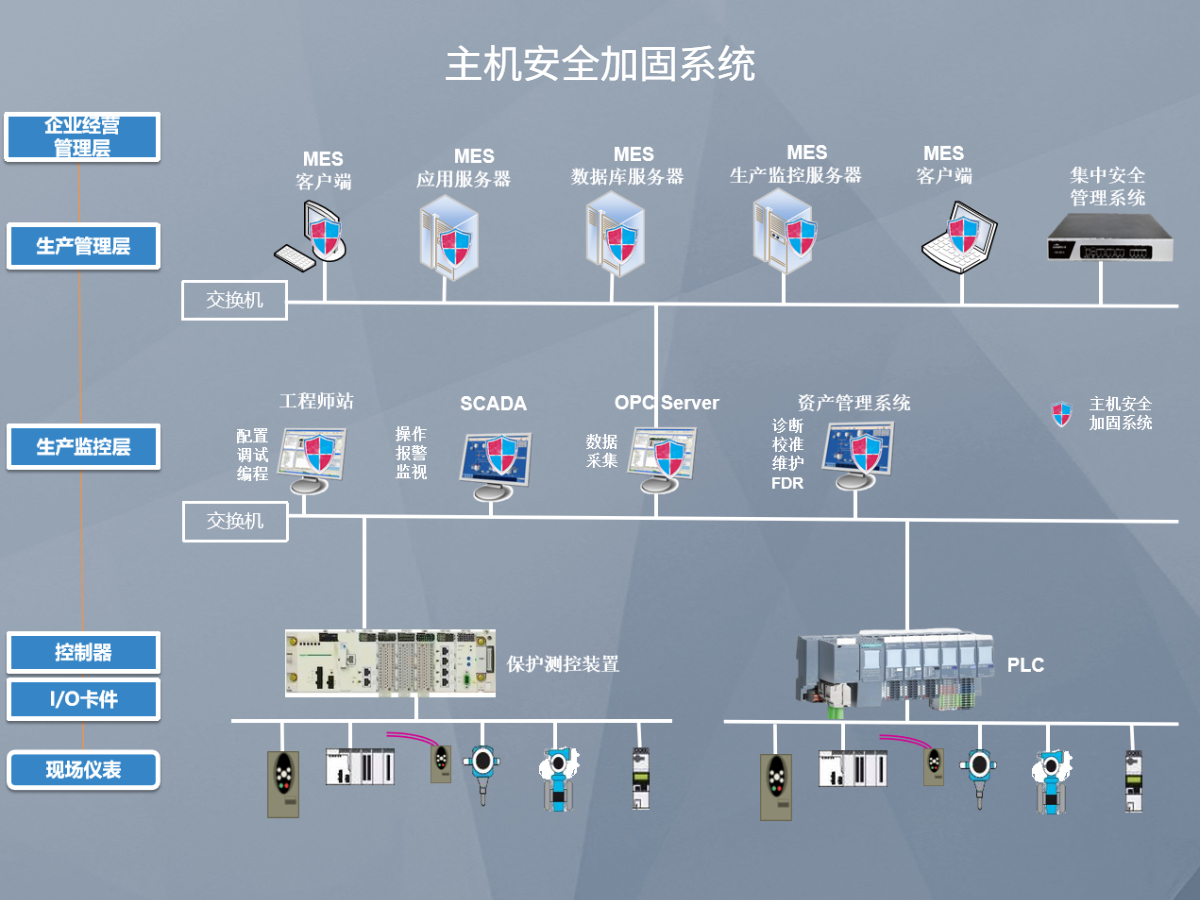
主机安全加固系统典型部署架构示意
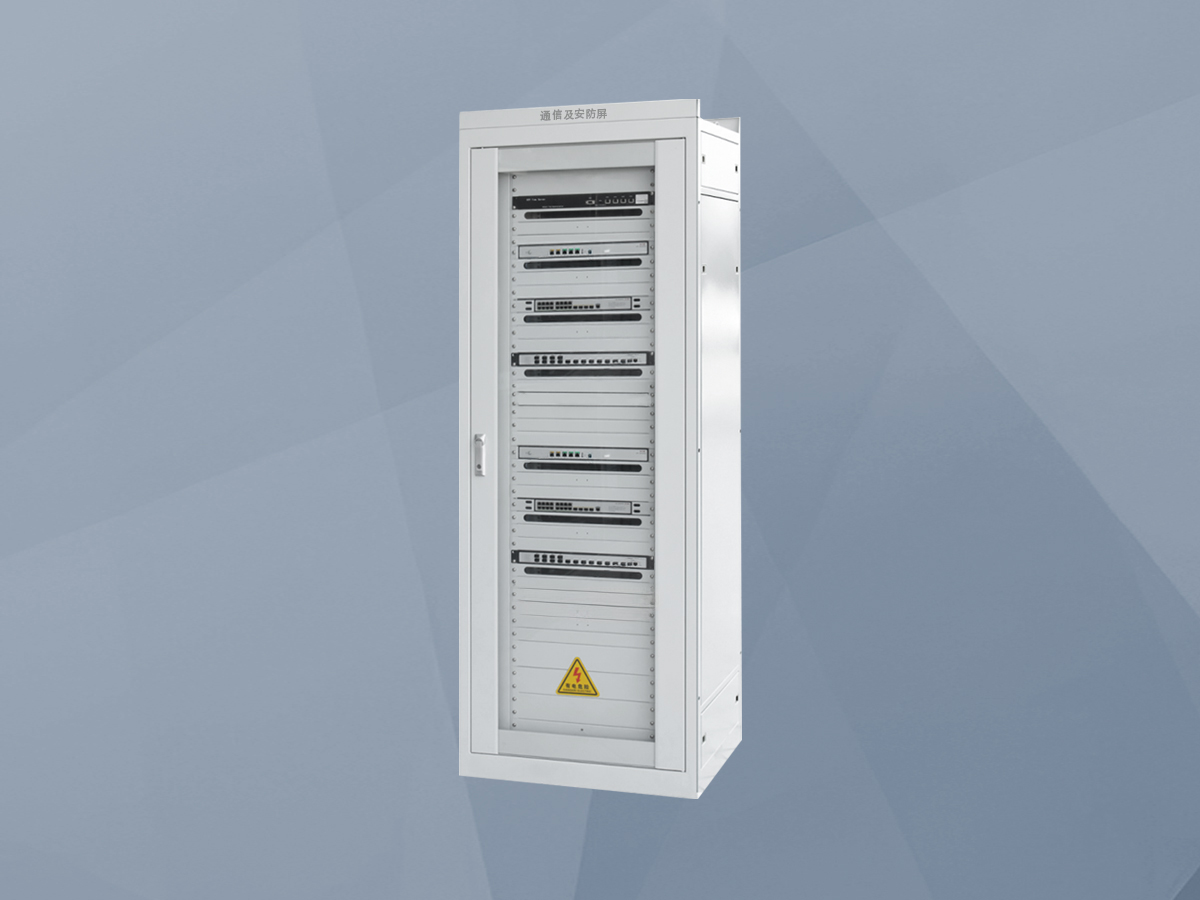
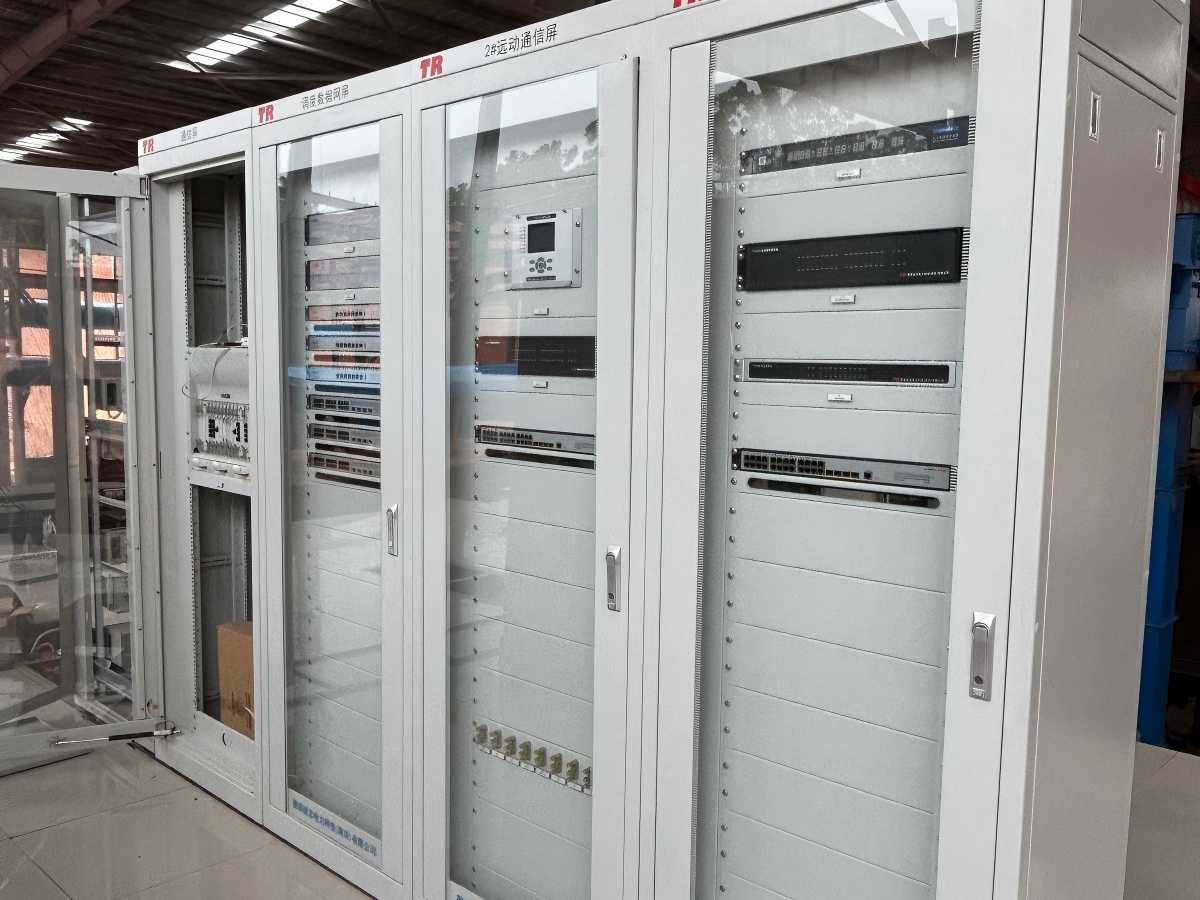
变电站主机安全加固实施照片
四、常见不符合项与整改措施
等保测评中,主机安全加固环节的不符合项出现频率较高,主要集中在以下几个方面:
| 不符合项 | 标准要求 | 整改措施 | 费用影响 |
|---|---|---|---|
| 默认账户未清理 | 删除默认管理员账户 | 重建账户体系,分配最小权限 | 实施费+0.2~0.5 万 |
| 审计日志未留存 6 个月 | 日志留存 ≥180 天 | 部署日志审计系统或扩容存储 | 日志系统 1.5~3.0 万 |
| 无 USB 管控 | 外设接入需审批 | 安装 USB 物理隔离或软件管控 | 硬件 0.4~1.2 万 |
| 未关闭高危端口 | 关闭非必要服务端口 | 端口扫描+策略配置 | 实施费 0.3~0.5 万 |
| 无恶意代码防护 | 安装白名单防病毒 | 采购防病毒软件并配置 | 授权费 0.8~2.0 万 |
五、验收资料清单与测评流程
主机安全加固完成后,需整理以下资料提交测评机构:主机资产清单(含 IP、操作系统版本、用途)、加固实施方案、策略配置截图、漏洞扫描报告、补丁安装记录、日志审计策略配置、账户权限分配表、USB 管控策略、等保测评申请表。
测评流程通常分为四个阶段:资料审查(1~3 个工作日)→ 现场测评(1~2 天,含主机抽查、策略验证、日志核查)→ 整改复测(如有不符合项)→ 出具测评报告(5~10 个工作日)。整个周期约 2~4 周,整改复测可能延长 1~2 周。
? 资料要点:加固前后的配置对比截图是测评机构重点审查内容,建议实施过程中逐台保留"加固前/后"截图,避免因证据不足被要求复测。
六、不同地区执行差异
各省电网公司对主机安全加固的具体执行存在差异。国网体系通常要求接入调度数据网的站端必须完成第三级等保测评,且主机加固需与 网络安全监测系统、网络安全态势感知系统 联动;南网体系部分省份(如广东、云南)对新能源场站要求更严,需额外配置 二次安防屏 内的主机加固与日志审计一体化设备。
此外,部分地区测评机构对"白名单防病毒"与"传统黑名单防病毒"的认定标准不同,采购前需与属地测评机构确认认可的产品名录,避免采购后无法通过测评。
七、总结
主机安全加固系统的造价受系统规模、加固深度、合规等级、地区差异等多重因素影响,单站费用从数万元到数十万元不等。造价控制的关键在于:前期明确等保等级与测评机构要求,中期选择兼容性好的加固产品,后期保留完整的实施证据链。
对于设计院与业主方而言,建议在项目可研阶段即预留主机安全加固费用,并将其纳入二次系统总预算统一考虑,避免后期因资金不足导致测评延期、并网推迟。
? 总结:主机安全加固不是简单的"装个软件",而是涵盖身份鉴别、访问控制、安全审计、入侵防范、恶意代码防范、数据保护的系统工程。其造价构成中软件授权与人工实施占主导,新能源场站与大型变电站费用显著高于常规 35kV 站。提前规划、选对产品、留足证据,是控制成本与顺利通过测评的三大要点。
-
Q:纵向加密装置等保测评一般检查哪些项?
等保2.0三级系统测评时,纵向加密装置重点检查明文通道绕行、证书合法性、ACL白名单策略、审计日志完整性及管理员…
2026-09-07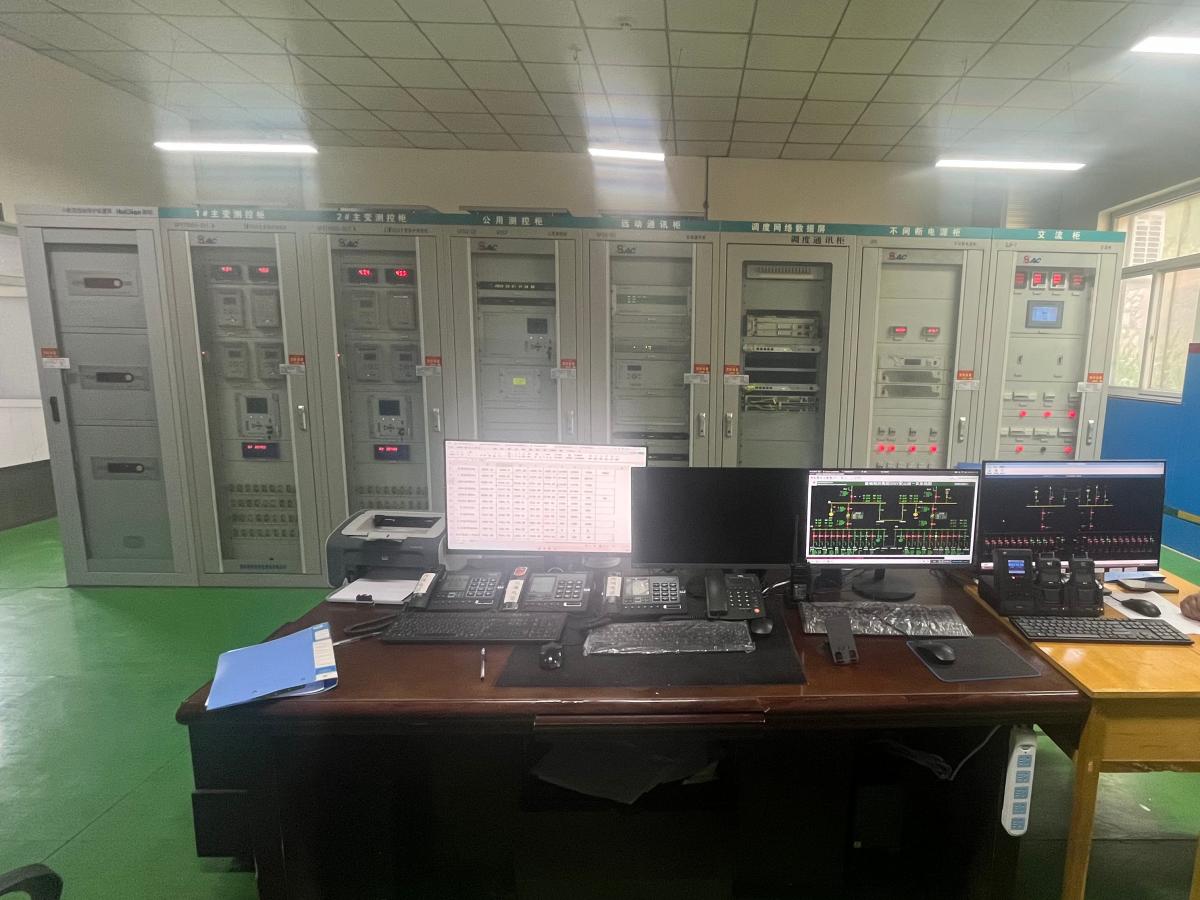
Q:老站远动通道从CDT换成104规约要改哪些设备?
主要更换支持IEC 60870-5-104的双远动主机与通道接口设备,新增纵向加密认证装置并接入调度数据网双平面…
2026-10-12
Q:网络安全监测系统一般要监测哪些安全事件?
厂站端网络安全监测系统主要监视非法外联、异常登录、配置变更、恶意代码与设备离线等事件,并上送调度主站统一分析。文…
2026-09-07Q:电能量计量屏和远动通讯屏有什么区别?
电能量计量屏与远动通讯屏同在变电站"上行远传"位置,但管的"是什么、给谁用、采集节拍"完全不同。本文从数据对象、…
2026-10-14
相关问答咨询 更多
-
什么是主机安全加固系统
主机安全加固系统是电力监控系统等保测评中的核心环节,通过对工程师站、操作员站、服务器进行基线核查、漏洞修复、权限…
2026-10-10
网络安全监测系统怎么部署、厂站端安全监测与等保测评要点
网络安全监测系统是电力监控系统安全防护的核心设备,部署于厂站端实时采集服务器、网络设备、安防设备日志与安全事件。…
2026-09-09
广西玉林35kV变电站等保测评二次安防设备加固技术方案
本文详细解析广西玉林地区35kV变电站等保测评中二次安防设备的加固技术方案,涵盖主机、网络、终端及架构安全,提供…
2026-05-07老旧变电站二次安防系统改造怎么做
老旧变电站二次安防系统改造需满足等保2.0与电力监控系统安全防护规定。本文从现状评估、设备升级、分区隔离、纵向加…
2026-10-19