
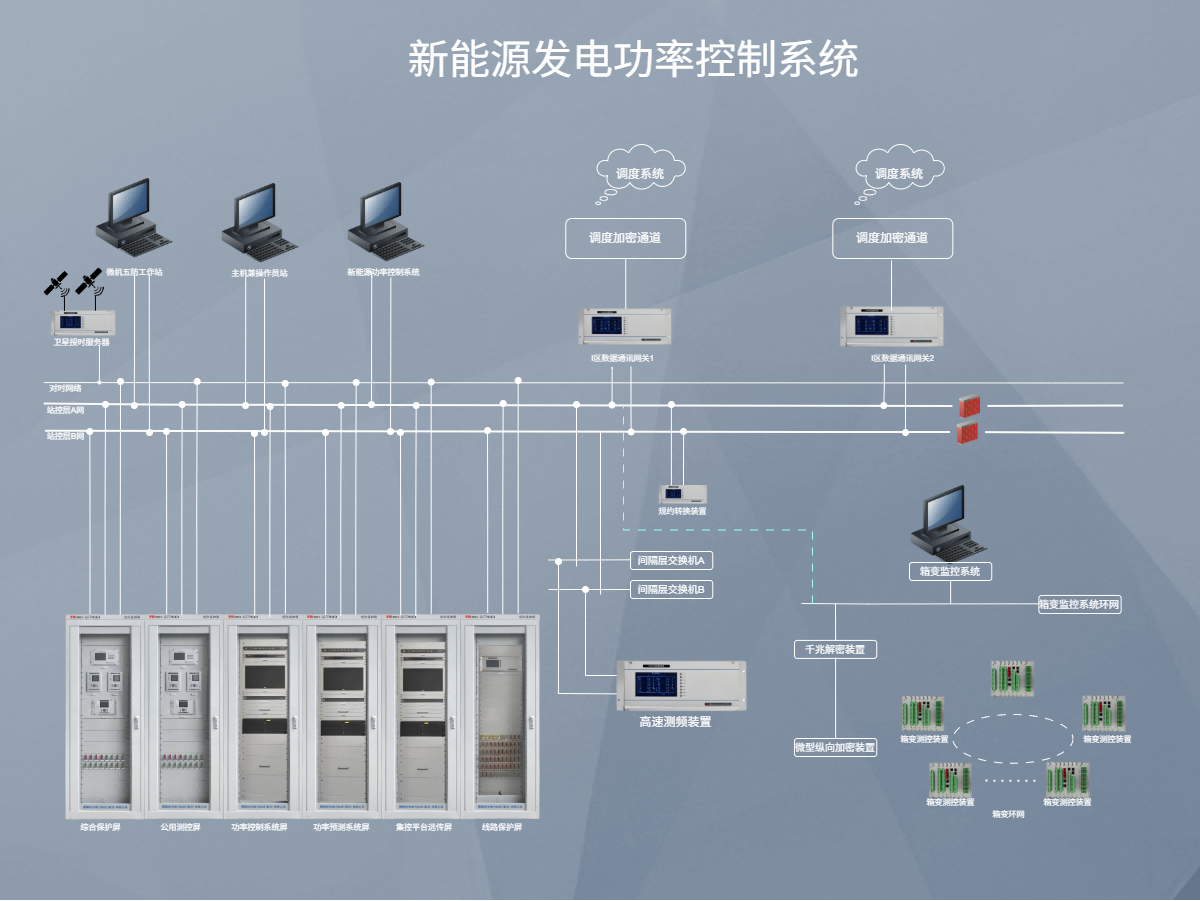
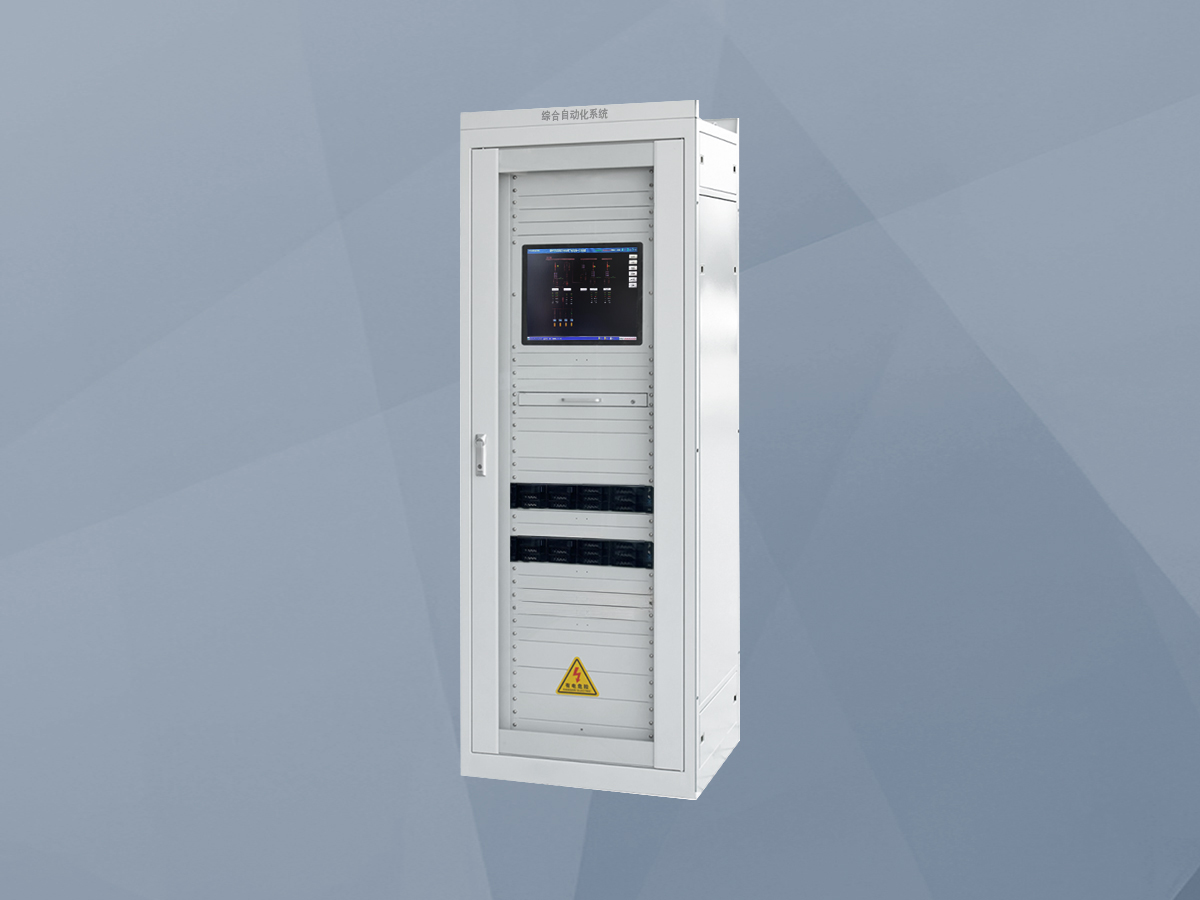
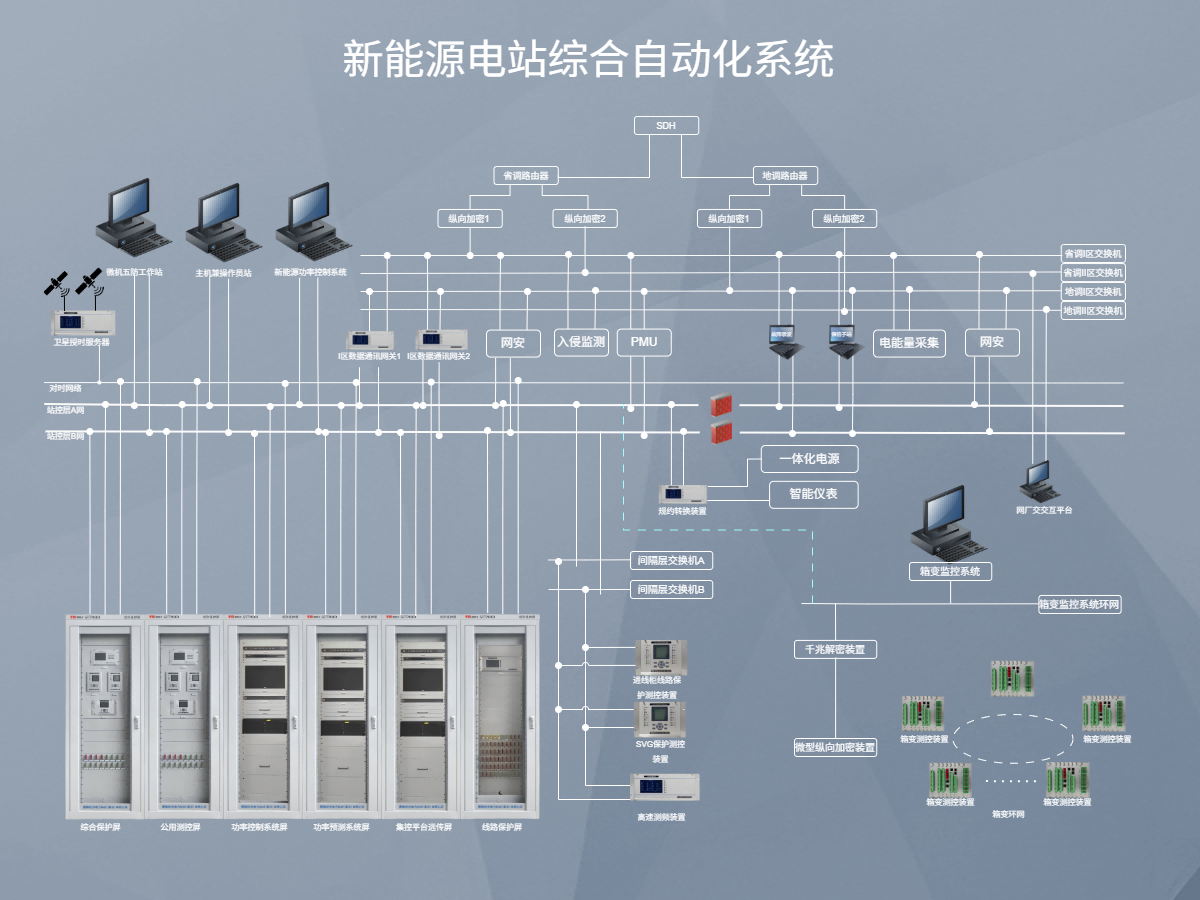
电力自动化系统

网络安全监测系统

适用系统:电力监控系统、工业控制系统及关键信息基础设施网络。

部署位置:调度中心、变电站/发电厂控制网、工业企业管理网。

典型场景:安全事件实时监测、资产识别与漏洞管理、运维行为审计。

核心功能:流量深度解析、智能告警、全流量存储回溯、态势感知大屏。

防护目标:发现网络攻击、异常操作与违规行为,保障业务安全。

合规价值:满足等保2.0及电力行业安全监测要求,支撑安全合规。

运维价值:缩短威胁发现时间,提升安全运维效率,支撑事件溯源。

一、网络安全监测系统的介绍

网络安全监测系统是面向电力监控系统及工业控制网络的新一代安全监测与态势感知平台。网络安全监测系统通过在电力自动化系统网络关键节点部署监测探针或流量采集器,对网络中的原始流量、日志数据、设备运行状态进行实时采集与深度解析,结合内置的威胁情报、行为模型与关联分析引擎,实现对网络攻击、异常操作、违规外联、恶意代码传播等安全事件的实时发现、智能告警与可视化呈现。系统同时提供资产识别、漏洞管理、日志审计与合规报表等配套功能,帮助用户构建“资产清晰、风险可控、事件可溯”的工业网络安全防护体系。

网络安全监测系统采用“平台+探针”的分布式架构设计,由中心管理平台与前端采集探针组成。平台负责数据汇聚、分析、存储与展示,探针负责各区域网络流量的实时采集与初步处理。平台支持横向扩展,可灵活适应从单站点到跨区域集团级的大规模部署需求。系统设计严格遵循《网络安全等级保护基本要求》(GB/T 22239)及《电力监控系统网络安全监测装置技术规范》等行业标准,是满足合规监管与提升主动防御能力的核心工具。

二、网络安全监测系统产品特点

深度工控协议解析:内置IEC 61850、IEC 60870-5-104、Modbus TCP/RTU、OPC UA/DCOM、DNP3、S7comm等数十种工业协议的深度解析引擎,能够提取指令级操作内容,精准识别异常指令与违规操作。

智能资产识别与画像:通过主动探测与被动监听相结合的方式,自动发现网络中的主机、服务器、PLC、RTU、IED等设备,识别设备类型、厂商、型号、操作系统、开放端口与服务,建立动态更新的资产指纹库。

多维度关联分析引擎:基于规则匹配、统计基线、机器学习等多种分析方法,对海量安全事件进行实时关联与降噪,生成高置信度的告警。支持自定义告警规则与响应策略。

全流量存储与回溯:支持对原始网络流量进行全量或选择性存储,结合时间戳与索引,可对任意历史时间段的网络行为进行快速检索与回放,为事件溯源提供完整数据支撑。

可视化态势感知:提供拓扑图、仪表盘、大屏等多种可视化形式,实时展示全网安全态势、资产分布、事件趋势、告警排名等关键指标,帮助管理者快速掌握安全全局。

开放集成与扩展:支持与防火墙、IDS/IPS、漏洞扫描器、SOC平台等第三方安全系统通过Syslog、API等方式集成,实现联防联控。平台提供标准的北向接口,便于对接上级监管平台。

三、网络安全监测系统作用

提升安全可见性:将工业网络中原本“看不见”的网络流量、设备行为、安全事件转化为可视化的数据与图表,帮助安全管理人员清晰掌握网络运行状态与潜在风险。

缩短威胁发现时间:通过实时监测与智能分析,能够在攻击发生的早期阶段发出告警,大幅缩短从入侵到发现的平均时间(MTTD),为应急处置争取宝贵窗口。

支撑事件溯源取证:全流量存储与日志审计功能为安全事件的调查取证提供完整的数据链,帮助运维人员准确定位攻击源头、受影响范围及攻击路径。

满足合规监管要求:系统提供的资产台账、漏洞管理、日志审计、安全事件报表等功能,是落实等级保护2.0及电力行业安全监测要求的重要手段,助力用户顺利通过安全检查与测评。

优化安全运维效率:通过自动化资产发现、告警聚合与工单联动,减少人工巡检与分析工作量,使有限的安全运维人员能够聚焦于真正重要的威胁处置。

四、网络安全监测系统核心功能

流量采集与协议解析:支持端口镜像、分光器、探针软件等多种流量采集方式,对网络流量进行实时解析,提取IP、端口、协议类型、应用层指令等元数据,支持PCAP文件离线导入分析。

资产识别与管理:自动发现并识别网络中的各类设备,生成包含IP、MAC、厂商、型号、操作系统、开放端口、服务版本等信息的资产清单。支持资产分组、标签管理与生命周期跟踪。

安全事件检测与告警:内置数百条检测规则,覆盖扫描探测、暴力破解、异常登录、恶意软件、拒绝服务、工控指令篡改、违规外联等常见攻击场景。支持用户自定义规则与白名单。

漏洞关联与风险管理:可对接漏洞扫描系统,将扫描结果与资产关联,形成风险评分与优先级排序。支持漏洞生命周期跟踪,提供修复建议与验证闭环。

日志审计与报表:集中收集网络设备、安全设备、主机系统的Syslog日志,支持日志归一化、关联分析与长期存储。内置等保2.0、电力行业等合规报表模板,支持一键生成与导出。

态势感知大屏:提供可定制的可视化大屏,展示全网安全态势、实时告警滚动、资产分布热力图、攻击源地理分布等,适用于安全运营中心与汇报展示场景。

五、网络安全监测系统应用场景

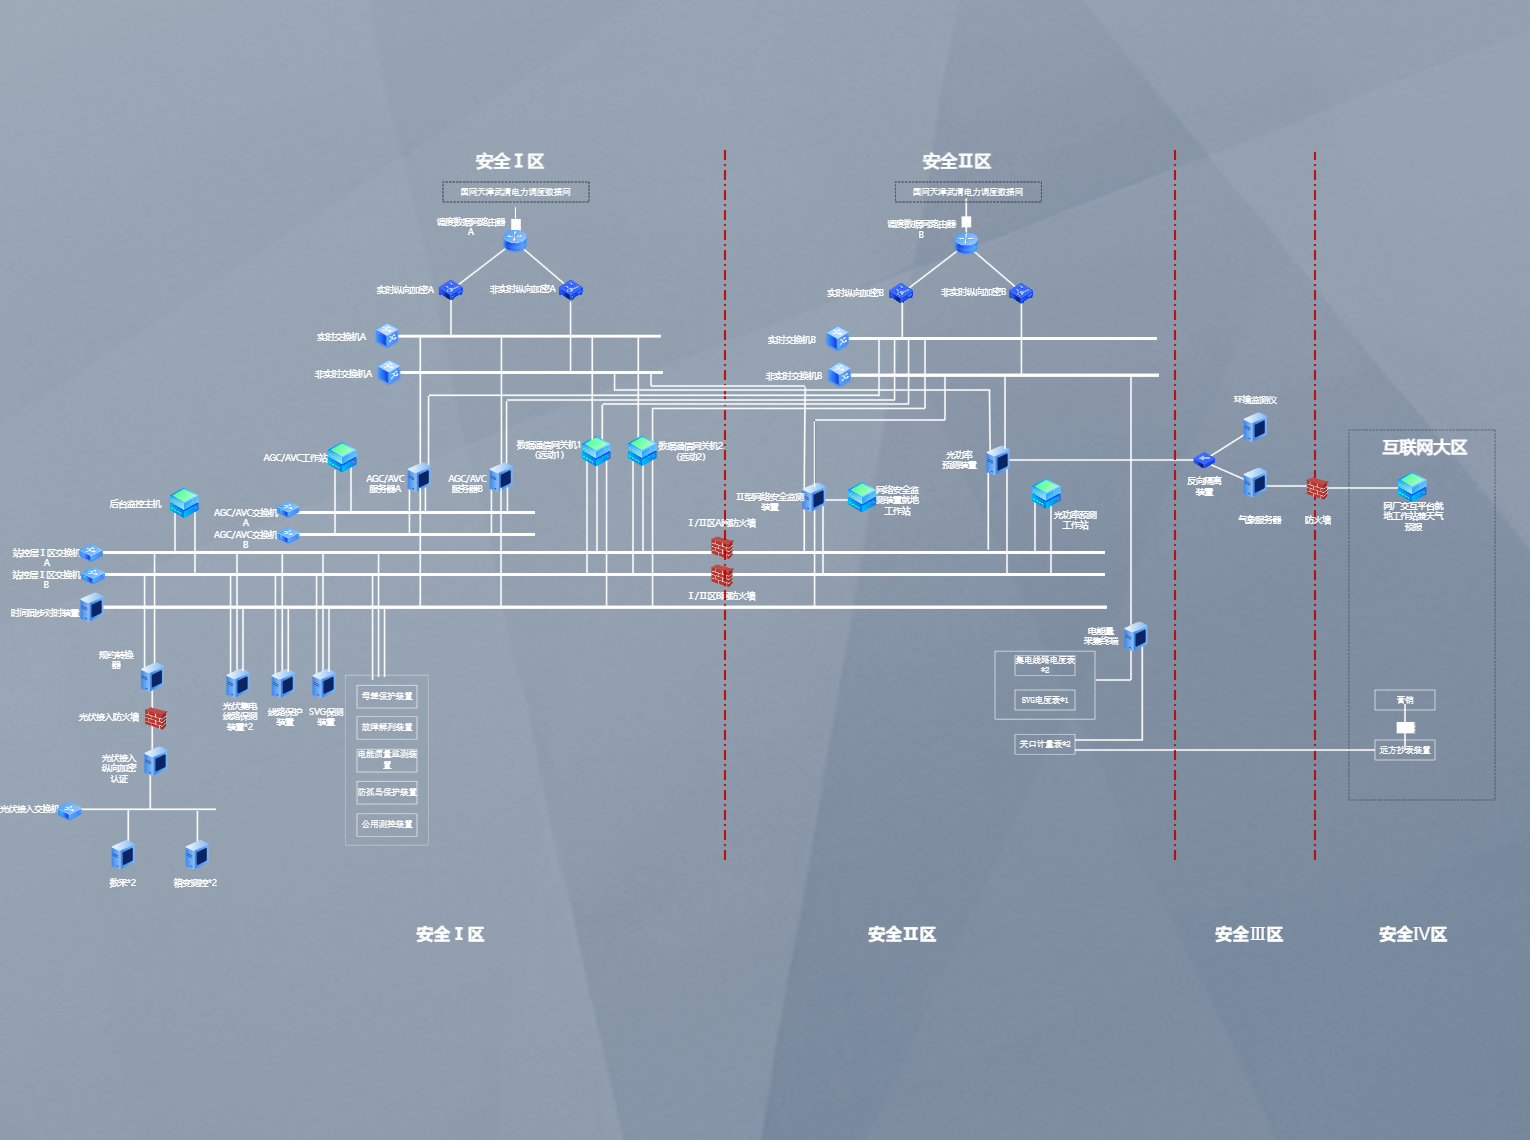
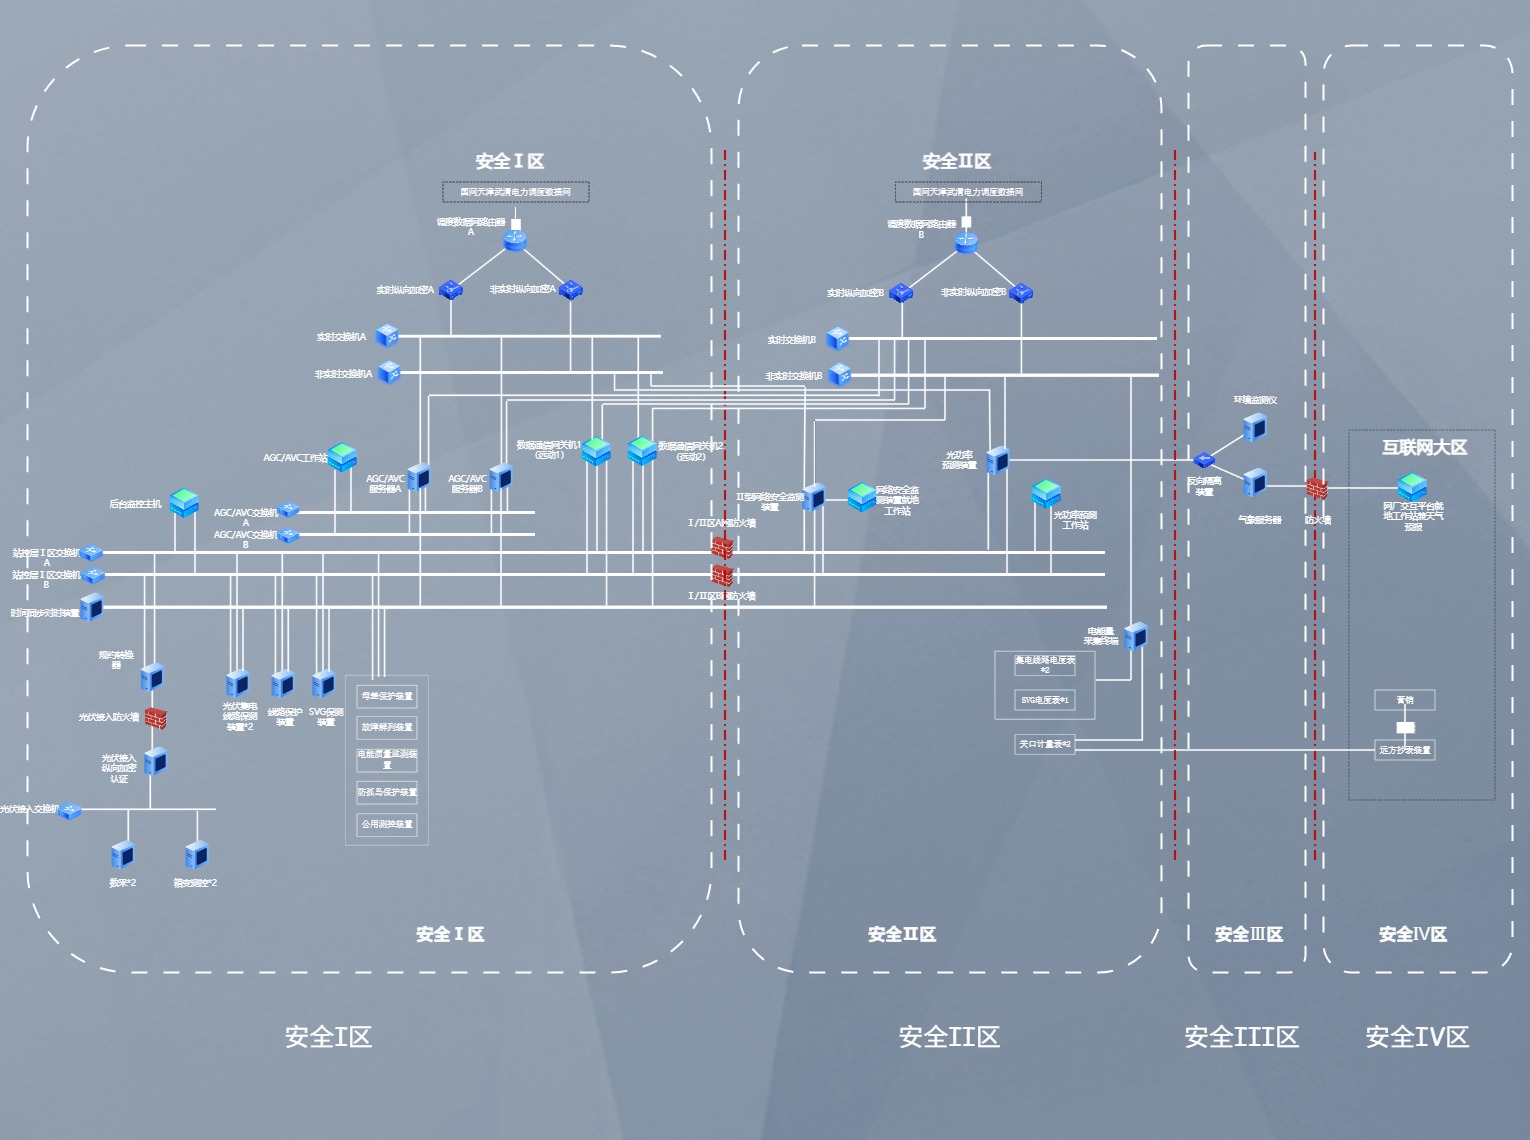
电力调度数据网安全监测:在调度中心及变电站部署监测探针,实时监测调度数据网中的异常流量、非法访问与指令篡改,保障SCADA/AGC/AVC等核心业务安全。

发电厂工控网络安全监测:在火电、水电、核电、新能源电站的DCS/PLC网络部署,监测上位机与控制器之间的通信行为,防范恶意软件扩散与违规操作。

石油化工生产网监测:在炼化、油气管道等SCADA系统中应用,实时监测工艺参数异常、控制器通信中断、非法组态下装等安全事件,保障生产安全。

轨道交通综合监控系统:在地铁、铁路的信号系统、综合监控系统网络部署,监测列车控制指令、电力监控数据的完整性,防止网络攻击影响行车安全。

集团级安全运营中心(SOC):在大型企业集团总部部署中心平台,各分支机构的监测数据汇总至集团SOC,实现跨区域统一监控、统一告警与统一指挥调度。

六、网络安全监测系统技术参数

参数类别 具体参数 规格/描述
系统架构 部署模式 “平台+探针”分布式架构,支持单级或多级部署,平台支持虚拟化或物理服务器
流量采集 采集方式 端口镜像、分光器、软件探针(Agent)、NetFlow/sFlow
流量采集 处理能力(单探针) ≥1Gbps(标准型),≥10Gbps(高性能型)
协议解析 支持协议种类 ≥30种,包括IEC 61850 MMS/GOOSE/SMV、IEC 104、Modbus TCP/RTU、OPC UA/DCOM、DNP3、S7comm、PROFINET、EtherCAT、HTTP、SQL等
资产识别 识别能力 自动识别设备类型、厂商、型号、操作系统、开放端口、服务;支持自定义指纹库
安全检测 检测规则数量 内置≥500条检测规则,覆盖ATT&CK ICS框架;支持自定义规则与白名单
安全检测 告警处理能力 ≥10000条/秒(平台级),支持告警去重与聚合
日志管理 日志接收方式 Syslog、SNMP Trap、文件采集、API对接
日志管理 存储容量 支持PB级扩展,日志存储周期≥6个月(可配置)
可视化 大屏与报表 支持自定义仪表盘、拓扑图、态势大屏;内置等保2.0、电力行业合规报表模板
接口与集成 对外接口 RESTful API、Syslog、Kafka、数据库直连;支持对接防火墙、SOC、漏洞扫描器
硬件规格(平台) 推荐配置 CPU≥16核,内存≥64GB,系统盘≥480GB SSD,数据盘≥4TB HDD(可扩展)
环境适应性 工作温度 / 湿度 0℃~45℃;10%~90% RH(无凝露)

七、安装尺寸与部署说明

网络安全监测系统采用“平台+探针”分布式架构,平台通常部署于安全运营中心或调度中心机房,探针部署于各被监测网络的关键节点。根据现场条件,平台与探针均可选择物理服务器或虚拟化部署。

组件 外形尺寸(宽×深×高) 安装要求
中心管理平台
(物理服务器)
标准2U机架式服务器
≈ 440mm × 660mm × 89mm
安装于19英寸标准机柜,占用2U空间。需配置双电源、千兆管理口与万兆业务口。建议部署于空调机房,温度18~25℃。
流量采集探针
(硬件探针)
标准1U机架式设备
≈ 440mm × 380mm × 44mm
安装于19英寸标准机柜或壁挂于网络机柜内。靠近被监测网络的核心交换机,通过端口镜像或分光器获取流量。需提供电源与网络接入。
软件探针(虚拟化)
(虚拟机部署)
无物理尺寸,占用虚拟机资源 部署于VMware、KVM等虚拟化平台。需分配≥4核vCPU、≥8GB内存、≥100GB磁盘。网络需配置端口镜像或流量分发。

网络部署要求:探针应部署在网络关键节点(核心交换机、汇聚交换机)的镜像端口或分光器旁路,避免串接影响业务。管理平台与探针之间需建立专用的管理通道,与业务网络逻辑隔离。平台与探针之间的通信应采用加密传输,防止数据泄露。

部署提示:建议在项目前期进行网络流量评估,确定关键监测点与所需探针数量。对于大型网络,可采用分层部署策略:各区域部署探针进行本地化处理,中心平台负责全局关联分析。探针的镜像端口应配置足够的带宽,避免丢包影响监测效果。

警告:流量采集探针应采用被动旁路方式部署,严禁串接于业务链路中,以免单点故障导致网络中断。探针的镜像端口应配置合理的流量过滤策略,避免过载。管理平台应部署于安全区域,严格限制访问权限,并定期进行系统补丁更新与数据备份。

相关案例
相关产品
相关问答咨询 更多

Q:分布式光伏多大容量要配置独立防孤岛保护?

10kV及以上并网的分布式光伏应在并网点配置独立防孤岛保护,动作时间不大于2s;380V低压小型光伏以逆变器自带防孤岛为主,部分省份要求台区加装反孤岛开关。

2026-09-23
Q:独立储能电站和新能源配建储能的自动化配置有什么区别?

独立储能作为独立主体直受调度,需独立综自、双路调度通道与独立关口计量;配建储能与场站共用综自和通道,由AGC/AVC统一协调,配置更简化。

2026-09-23
Q:新能源场站为什么同时需要一次调频和AGC?

一次调频负责秒级本地频率应急,AGC负责分钟级调度指令精调;两者响应速度、控制目标不同,互为补充。

2026-09-23
相关技术文章 更多

卫星时间同步系统异常排查与定检

卫星时间同步系统屏是变电站统一时钟源,下行经光B码、电B码、秒脉冲向保护测控、故障录波、同步相量测量等二次设备对时,上行守时保证卫星信号丢失后精度不降级。本文讲清卫星时间同步系统屏的日常巡视项目与周期、定期检验判据、对时异常排查顺序与备件寿命管理要点。

2026-09-30
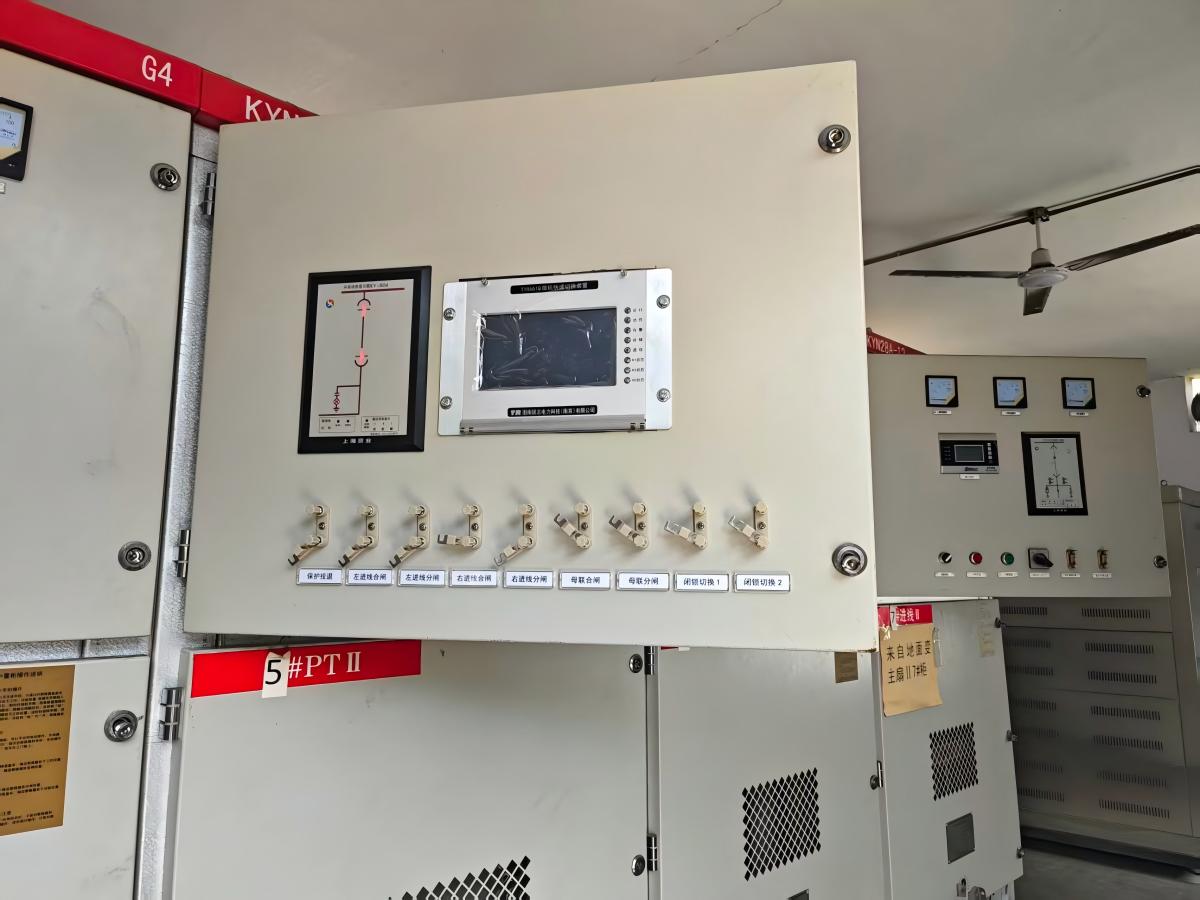
备用电源快速切换系统怎么选

备用电源快速切换系统是保障厂用电连续供电的关键二次系统,下行接工作电源与备用电源进线开关,通过快速、同期捕捉、残压、长延时四种方式完成自动切换并联动负荷保护。本文讲清备用电源快速切换系统在火电厂、变电站、新能源升压站场景的选型边界、核心参数与方案比选,附切换时间判据与招标条款要点。

2026-09-30
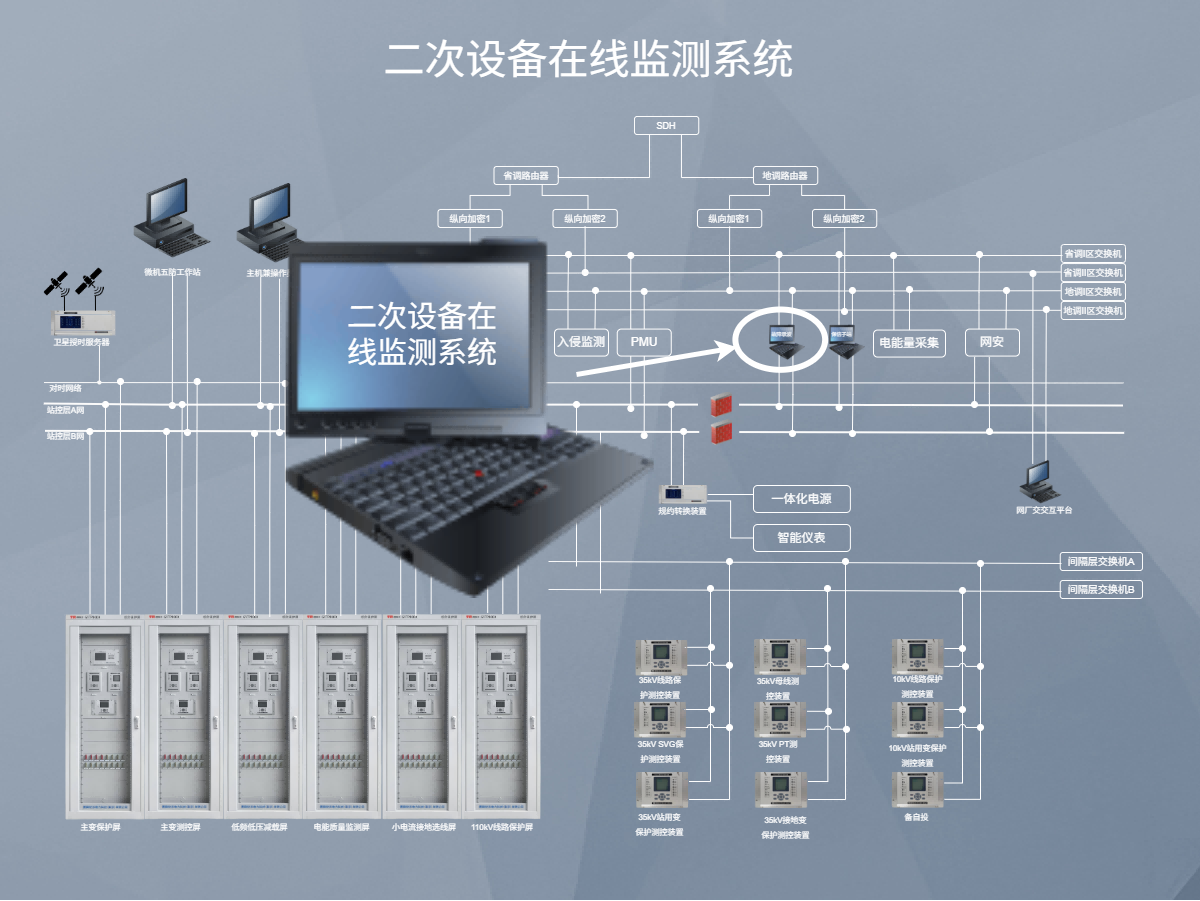
二次设备在线监测数据传输路径

二次设备在线监测系统是把继电保护与安全自动装置运行状态量持续上送的平台,下行接入保护装置自检、定值、压板、采样与电源状态,上行经站控层网络与纵向加密送入状态评价主站,完成采集、告警、趋势分析与检修决策支持。本文按全链路拆解:采集来源、装置内处理、协议与网络传输、主站应用,以及每一环失效的后果与可靠性设计要点。

2026-09-29