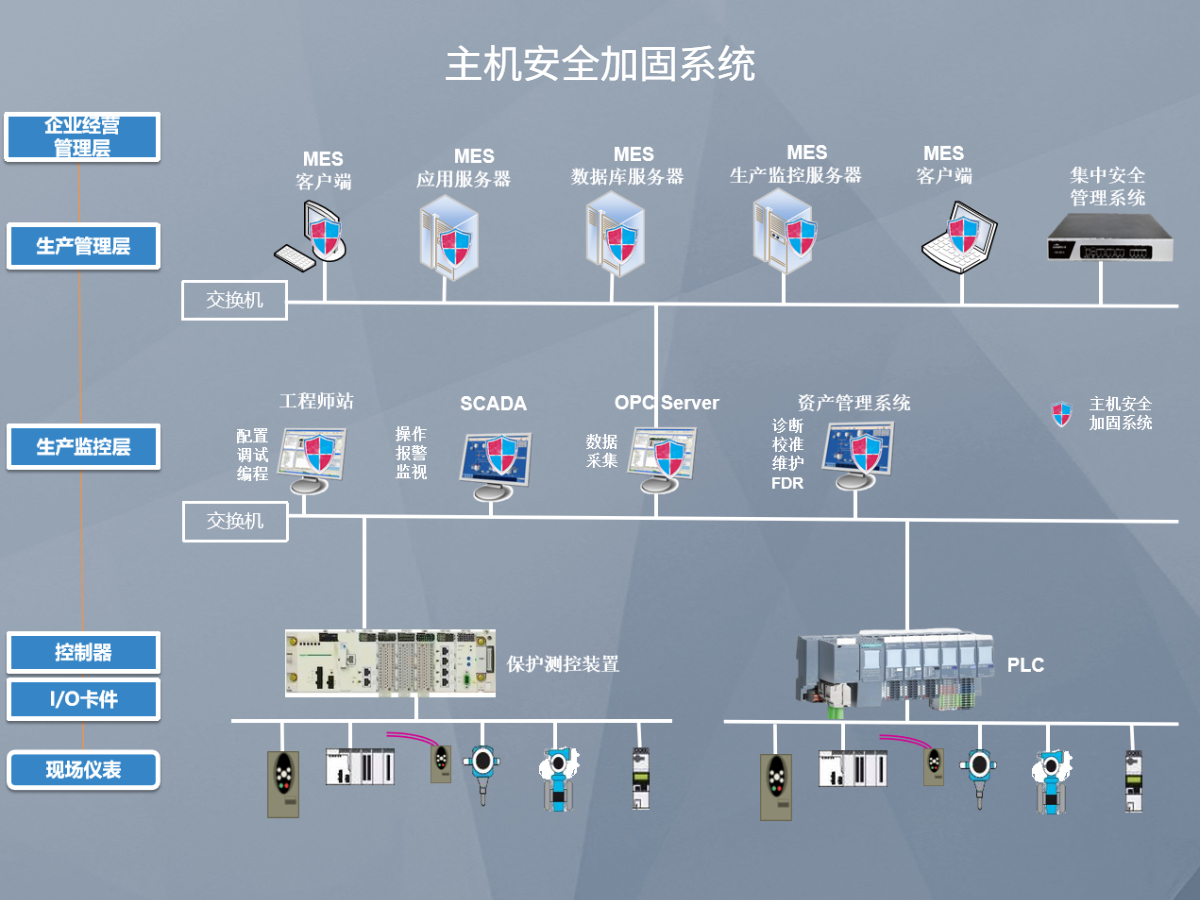
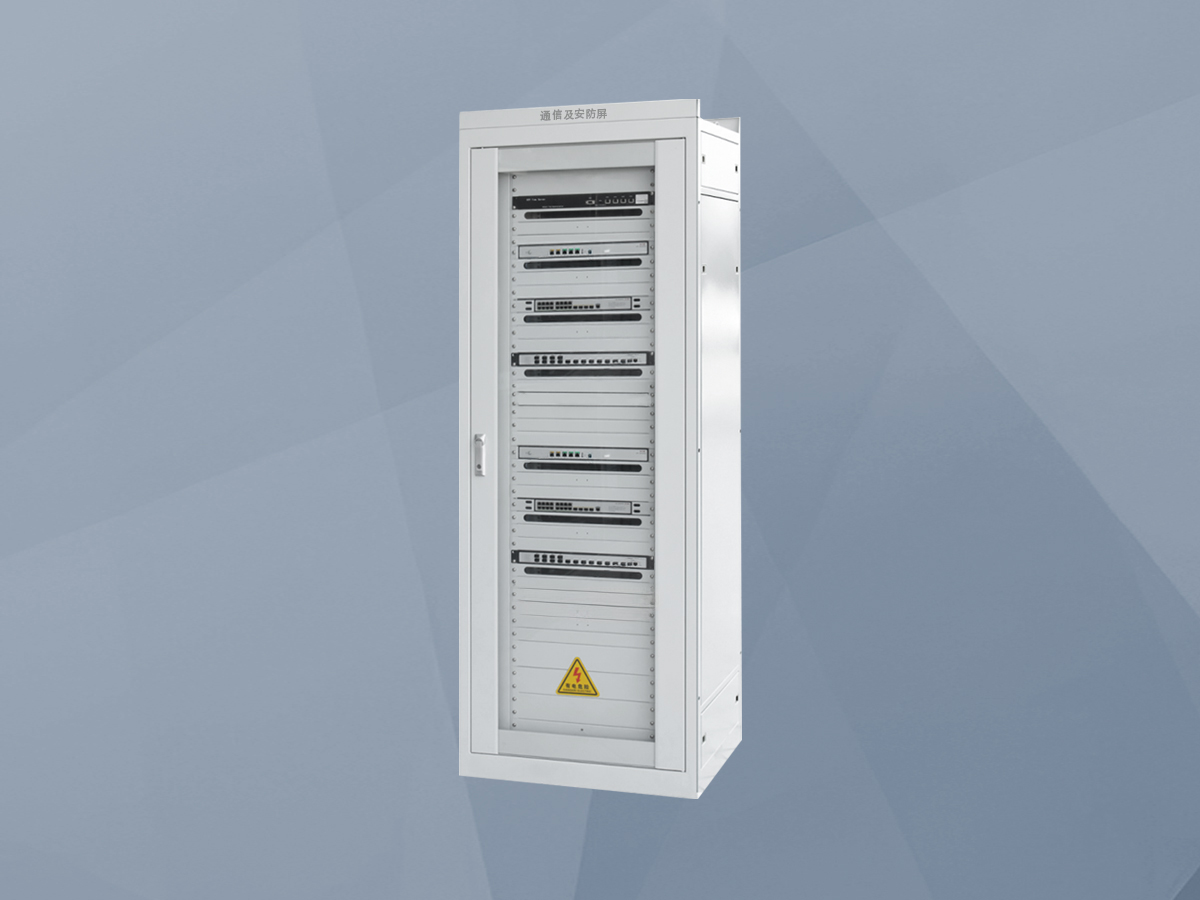
通讯及安防系统

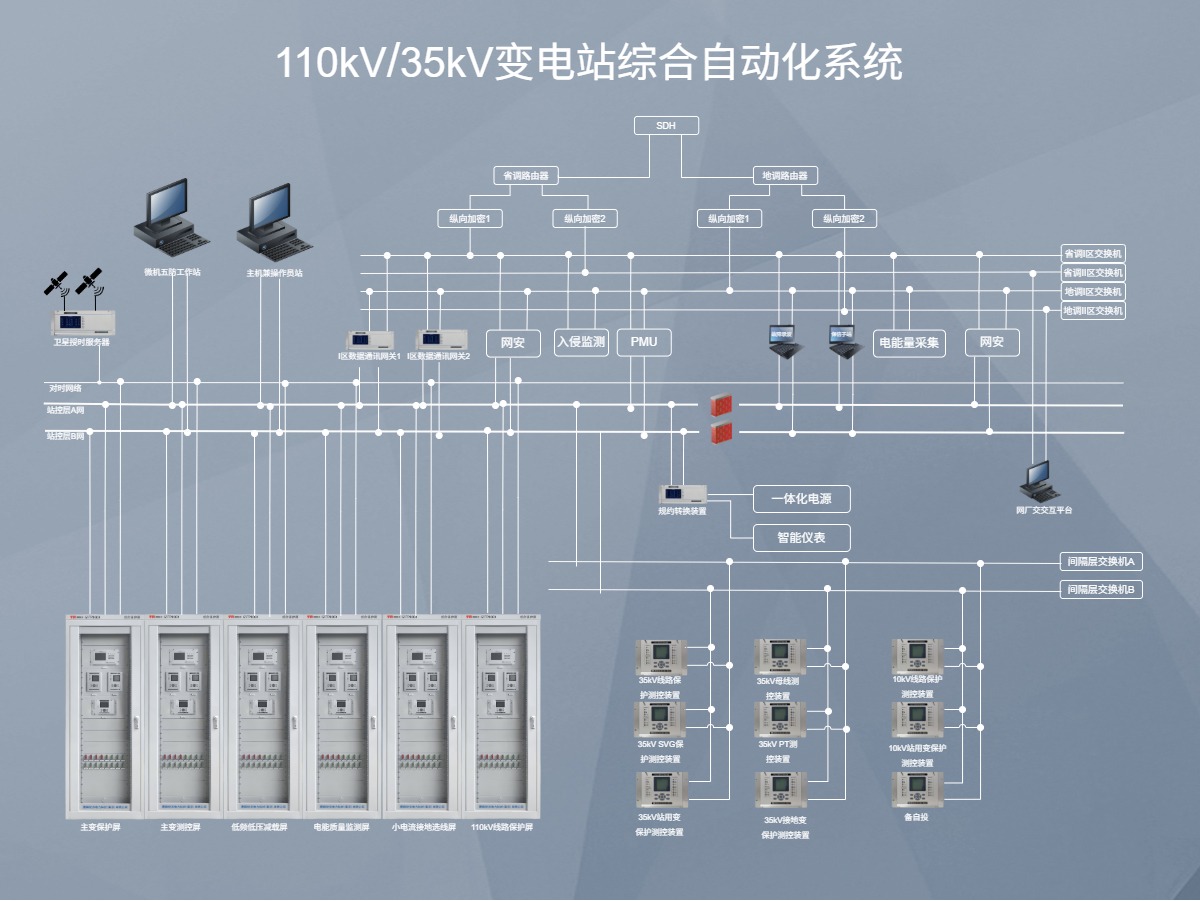
电力纵向加密认证系统

适用系统:电力调度数据网骨干/接入节点,变电站、发电厂及新能源场站侧。

网络层级:调度数据网实时子区(安全区I)与非实时子区(安全区II)。

典型场景:主站与厂站远动通信加密、PMU数据传输、电量采集及边界防护。

核心功能:国密算法双向认证、IPsec VPN加密传输、细粒度访问控制与证书管理。

数据防护:防止调度数据在传输过程中被窃听、篡改或伪造,保障机密性。

合规互联:满足“安全分区、纵向认证”要求,实现主站与厂站可信安全互联。

业务保障:保障SCADA/AGC/AVC等核心调度业务的完整性与高可用性。

一、纵向加密系统的介绍

纵向加密系统(又称纵向加密认证装置)是部署于电力调度数据网络边界的密码安全设备,是实现“纵向认证”安全策略的核心载体。装置串联于调度主站与厂站之间的通信链路上,对跨越安全区的所有网络通信实施基于国密算法的身份认证、数据加密与完整性保护,确保调度指令、遥测遥信、电能计量等核心业务数据在传输过程中不被窃听、篡改或伪造。

系统采用硬件密码模块与嵌入式安全操作系统,内置国密局批准的SM2/SM3/SM4密码算法芯片,支持数字证书双向身份认证与IPsec VPN隧道封装。装置同时集成防火墙功能,可基于IP地址、端口号、协议类型等要素实施细粒度的访问控制策略,实现“加密+认证+访问控制”三位一体的纵深防御,是国家发改委14号令及《电力监控系统安全防护总体方案》明确要求部署的关键安全设备。

二、纵向加密系统产品特点

国密算法硬件加速:内置专用国密密码芯片,支持SM2椭圆曲线公钥密码算法、SM3密码杂凑算法、SM4分组密码算法,密钥协商与数据加密均在硬件安全模块内完成,确保密钥不出芯片。

双向强身份认证:基于PKI/CA数字证书体系,通信双方在建立隧道前相互验证证书有效性,支持在线证书状态查询(OCSP)与证书撤销列表(CRL)检查,杜绝假冒设备接入。

高性能IPsec VPN隧道:支持ESP封装模式与隧道模式,加密吞吐量可达百兆至千兆级别,满足调度数据网实时业务低延迟、高可靠传输要求。支持多条隧道并发建立与独立策略配置。

一体化安全策略管控:集成状态检测防火墙功能,可基于五元组(源IP、目的IP、源端口、目的端口、协议)设置精细化的访问控制规则,实现加密通道内的二次访问过滤。

集中管理与审计:支持通过安全管理平台进行证书分发、策略统一下发、隧道状态实时监控与告警。完整记录设备登录、策略变更、隧道建立/断开、加密异常等全量审计日志。

三、纵向加密系统作用

保障调度数据机密性:对跨越安全区的SCADA遥测、遥信、遥控指令及AGC/AVC调节指令等核心业务数据进行全程加密传输,防止敏感信息被窃听泄露。

防止数据篡改与伪造:基于SM3完整性校验与数字签名技术,确保接收方能够验证数据在传输过程中是否被非法篡改,杜绝虚假指令注入。

实现可信接入控制:通过数字证书双向认证,确保只有持有合法证书的调度主站与厂站设备才能建立加密隧道,阻止未授权设备接入调度数据网。

满足合规监管要求:全面落实“纵向认证”安全策略,满足国家发改委14号令、《电力监控系统安全防护总体方案》及各网省公司对调度数据网加密防护的考核要求。

简化运维管理:支持证书与策略的集中管理、批量下发,配合隧道状态可视化监控与故障告警,大幅降低分布式加密设备的运维复杂度。

四、纵向加密系统核心功能

身份认证与密钥协商:基于SM2公钥密码算法与数字证书,实现IKE主模式下的双向身份认证,并通过ECDH密钥交换协议协商会话密钥,支持PFS完美向前保密。

数据加密与完整性保护:采用SM4对称密码算法对IP数据包进行ESP封装加密,SM3算法计算HMAC完整性校验值,支持隧道模式与传输模式。

访问控制策略:内置状态检测防火墙模块,支持基于源/目的IP地址、端口号、协议类型(TCP/UDP/ICMP等)的精细化规则配置,可设定白名单或黑名单策略。

证书全生命周期管理:支持设备证书的申请、导入、更新、撤销全流程管理,可对接CA认证中心进行在线证书状态查询(OCSP)与CRL下载验证。

隧道状态监控与审计:实时显示每条加密隧道的建立状态、持续时间、收发流量、丢包率等关键指标。完整记录设备运行日志、操作日志与安全事件日志,支持Syslog上报至集中审计平台。

五、纵向加密系统应用场景

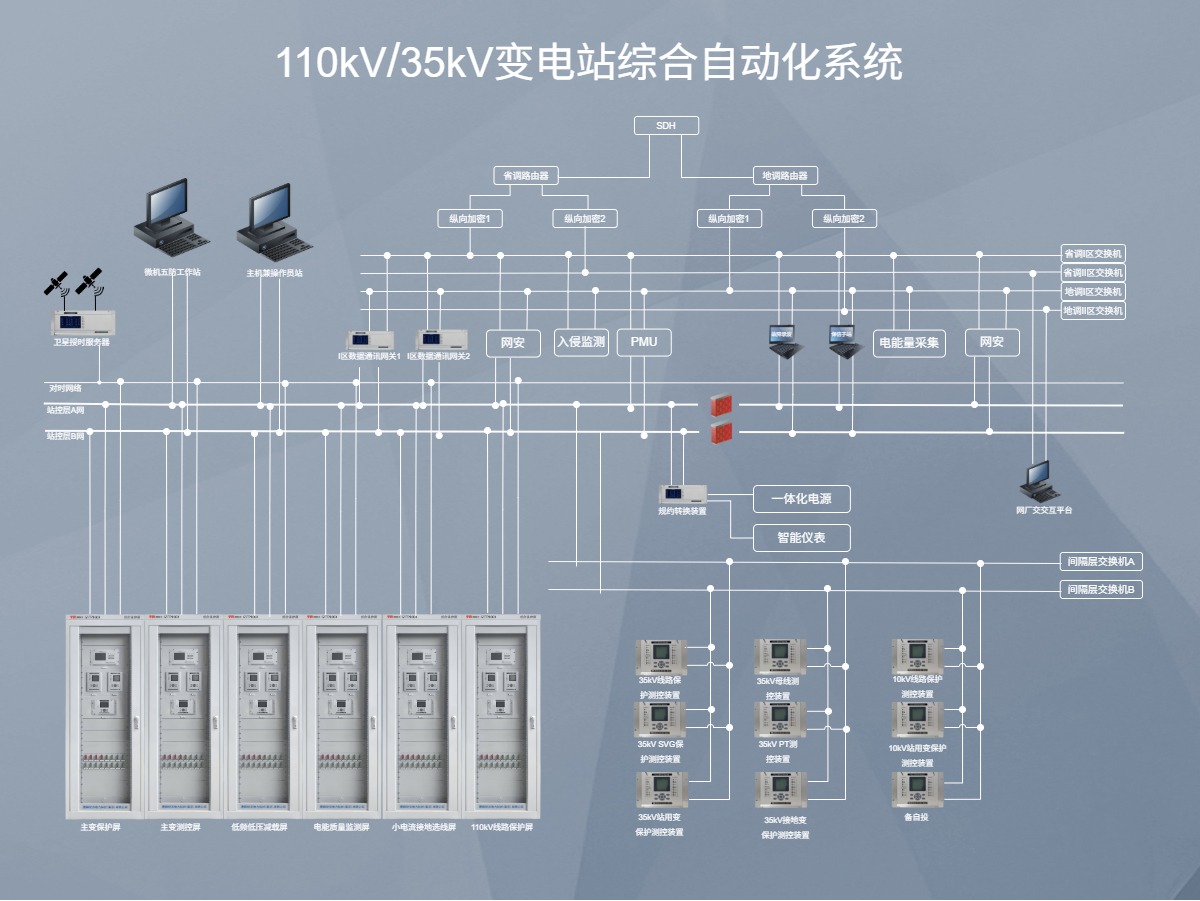
调度主站与变电站远动通信加密:在调度主站侧与各变电站侧分别部署纵向加密装置,对IEC 60870-5-104、DNP3等远动规约报文进行加密传输,保障遥控、遥测指令安全。

发电厂并网点纵向防护:在火电、水电、核电等发电厂的调度数据网接入侧部署,加密AGC/AVC调节指令与PMU同步相量测量数据的上传通道。

新能源场站集中监控加密:在光伏电站、风电场升压站侧部署,加密SCADA监控数据与功率预测数据向集控中心的传输链路,防止数据被截获篡改。

配电自动化系统安全接入:在配电主站与配电终端(DTU/FTU)之间的通信链路部署,加密配电自动化遥信遥测数据,防止非法终端接入。

跨区域调度数据网互联:在各级调度中心之间的骨干互联链路部署,实现跨区域调度数据交换的加密保护,防止敏感信息在广域网传输中泄露。

六、纵向加密系统技术参数

参数类别 具体参数 规格/描述
密码算法 国密算法支持 SM2公钥密码算法(密钥协商/数字签名)、SM3密码杂凑算法、SM4分组密码算法;支持RSA/AES/SHA256等国际算法
密码算法 密码芯片 内置国密局批准商用密码芯片,密钥生成/存储/运算均在硬件安全模块内完成
性能指标 加密吞吐量 ≥200Mbps(SM4-CBC 1420字节报文),≥500Mbps(可选高性能型号)
性能指标 并发隧道数 ≥500条(标准型),≥2000条(高性能型)
性能指标 新建隧道速率 ≥100条/秒
网络接口 物理接口 4个10/100/1000M自适应电口(标配),可选2个千兆光口(SFP)
网络接口 管理接口 1个Console口(RS232),1个带外管理口
协议支持 IPsec/IKE 支持IKEv1/v2主模式与野蛮模式;ESP封装;隧道模式与传输模式
协议支持 证书管理 支持X.509 v3数字证书;OCSP在线查询;CRL证书撤销列表;LDAP证书目录服务
电源与功耗 电源输入 AC 100~240V / DC 110~220V 双电源冗余(标配)
电源与功耗 整机功耗 ≤50W(标准型),≤80W(高性能型)
环境适应性 工作温度 / 湿度 -10℃~+55℃;5%~95% RH(无凝露)
环境适应性 EMC / 安规 符合电力行业电磁兼容四级标准;通过CCC/FCC/CE认证

七、纵向加密系统安装尺寸与部署说明

纵向加密系统为标准机架式硬件设备,部署于电力调度数据网边界。根据网络规模与性能需求,提供不同规格的硬件平台供选择。

设备规格 外形尺寸(宽×深×高) 安装要求
标准1U机架式
(中小型站点)
440mm × 300mm × 44mm
(宽×深×高)
安装于19英寸标准机柜,占用1U空间。前后通风,建议上下各留1U空隙。支持机架耳挂式安装。
标准2U机架式
(大型站点/汇聚节点)
440mm × 350mm × 89mm
(宽×深×高)
安装于19英寸标准机柜,占用2U空间。支持双电源冗余模块热插拔。需确保机柜深度≥600mm。

网络部署要求:设备串联于调度数据网边界,建议采用“主备双机热备”部署模式,两台设备分别连接主/备交换机,通过VRRP/心跳线实现故障自动切换。设备管理口接入带外管理网络,与业务口物理隔离。

部署提示:首次部署前需完成数字证书的申请与导入。建议先在测试环境完成IKE策略、IPsec隧道参数(加密算法、认证算法、DH组等)的联调测试,再切换至生产链路。主备切换测试应在非业务高峰期进行。

警告:纵向加密装置串联于调度数据网关键链路上,部署不当可能导致通信中断。务必确认设备MTU值与上下游设备一致(建议1400字节),避免IP分片导致隧道异常。证书过期前应及时更新,否则将导致加密隧道中断。设备安装须由持证专业人员进行。

相关案例
相关产品
相关问答咨询 更多

Q:公用测控屏一般接入哪些公共信号?

公用测控屏主要接入母线电压、站用变电流/功率、公共开关位置、一次设备状态、辅助环境量及直流系统量等公共信号,实现全站公共设备状态统一采集与远方控制。

2026-09-09
Q:网络安全监测系统一般要监测哪些安全事件?

厂站端网络安全监测系统主要监测非法外联、异常登录、配置变更、恶意代码、设备离线等安全事件,并上送调度主站进行统一分析。

2026-09-07

Q:光伏电站反送电为什么主要发生在中午时段?

光伏电站反送电多发生在中午,根本原因是光伏出力峰值与负荷低谷重叠。了解规律后可通过防逆流限发或储能消纳主动控制。

2026-09-07
相关技术文章 更多

远动通信屏运维定期检验项目与常见缺陷处理

远动通信屏投运后的运维质量直接决定调度数据上送与遥控执行的可靠性。本文梳理远动通信屏日常巡视项目与周期、定期检验项目与判据、典型缺陷处理方式、备品备件配置及运维台账要求,为变电站与新能源场站运维人员提供可执行的巡检清单。

2026-09-15
储能电站EMS监控系统选型要看哪些参数

储能电站EMS监控系统选型需明确容量规模、并网电压、调度要求等边界条件,核心参数涵盖响应时间、协议兼容、冗余架构等。本文从选型边界、关键参数、方案对比、隐性成本、招标规格书到供应商比选,提供可直接落地的决策框架。

2026-09-15
故障录波屏数据流解析

故障录波屏是电网故障分析的核心屏柜。本文按"全链路概览—采集—处理—传输—应用—可靠性设计"六个环节,完整剖析故障录波数据从 CT/PT 二次侧到保护信息主站调取的全过程,附链路薄弱点与冗余设计方案。

2026-09-14