技术文章
新能源场站二次安防改造怎么实施?纵向加密接入调度主站的调试步骤
来源:HZVOLT 时间:2026-10-27 13:26:00
新能源场站二次安防改造怎么实施,卡人的地方通常不在装设备,而在停机窗口和隧道联调。实际项目中遇到过一个 35kV 光伏场站,装置到货、屏柜改完,结果证书申请单上的装置编号和现场铭牌差了两位,隧道一直协商中,调度那边当天没法验收,整个改造工期往后推了一周。
二次安防改造是把站内二次系统按安全分区重新划一遍,再在跨区、跨主站的链路上串入纵向加密认证装置与隔离装置。这件事的技术难点有三个:分区边界怎么定、加密隧道策略怎么配、业务中断的窗口怎么排。设备本身是成套供货的,调试动作却是现场一项项试出来的。下面按普查、分区、隧道、对点、验收的顺序讲,具体配置以场站二次接线图和调度点表为准。
一、动手之前先把三张图摸清
第一张图是一次接线与电气间隔图,用来确认哪些间隔有独立的保护测控装置、哪些是箱变就地采集、站用变和母联分段怎么接。第二张图是二次系统拓扑图,把站控层交换机、远动装置、各台保护测控装置的 IP 与端口标出来。第三张是调度业务清单,也就是点表,里面写清这个站向哪级调度送哪些业务、走哪个平面。
三张图对应三份交付物:分区图、边界设备清单、业务通道表。业务通道表最容易漏项。只报了远动 104 业务,漏掉电能量采集、功率预测上报、故障录波远传、功角测量这类非控制区业务,隧道建好才发现少几条策略,再补就要重新申请证书和策略变更,走一遍调度审批。
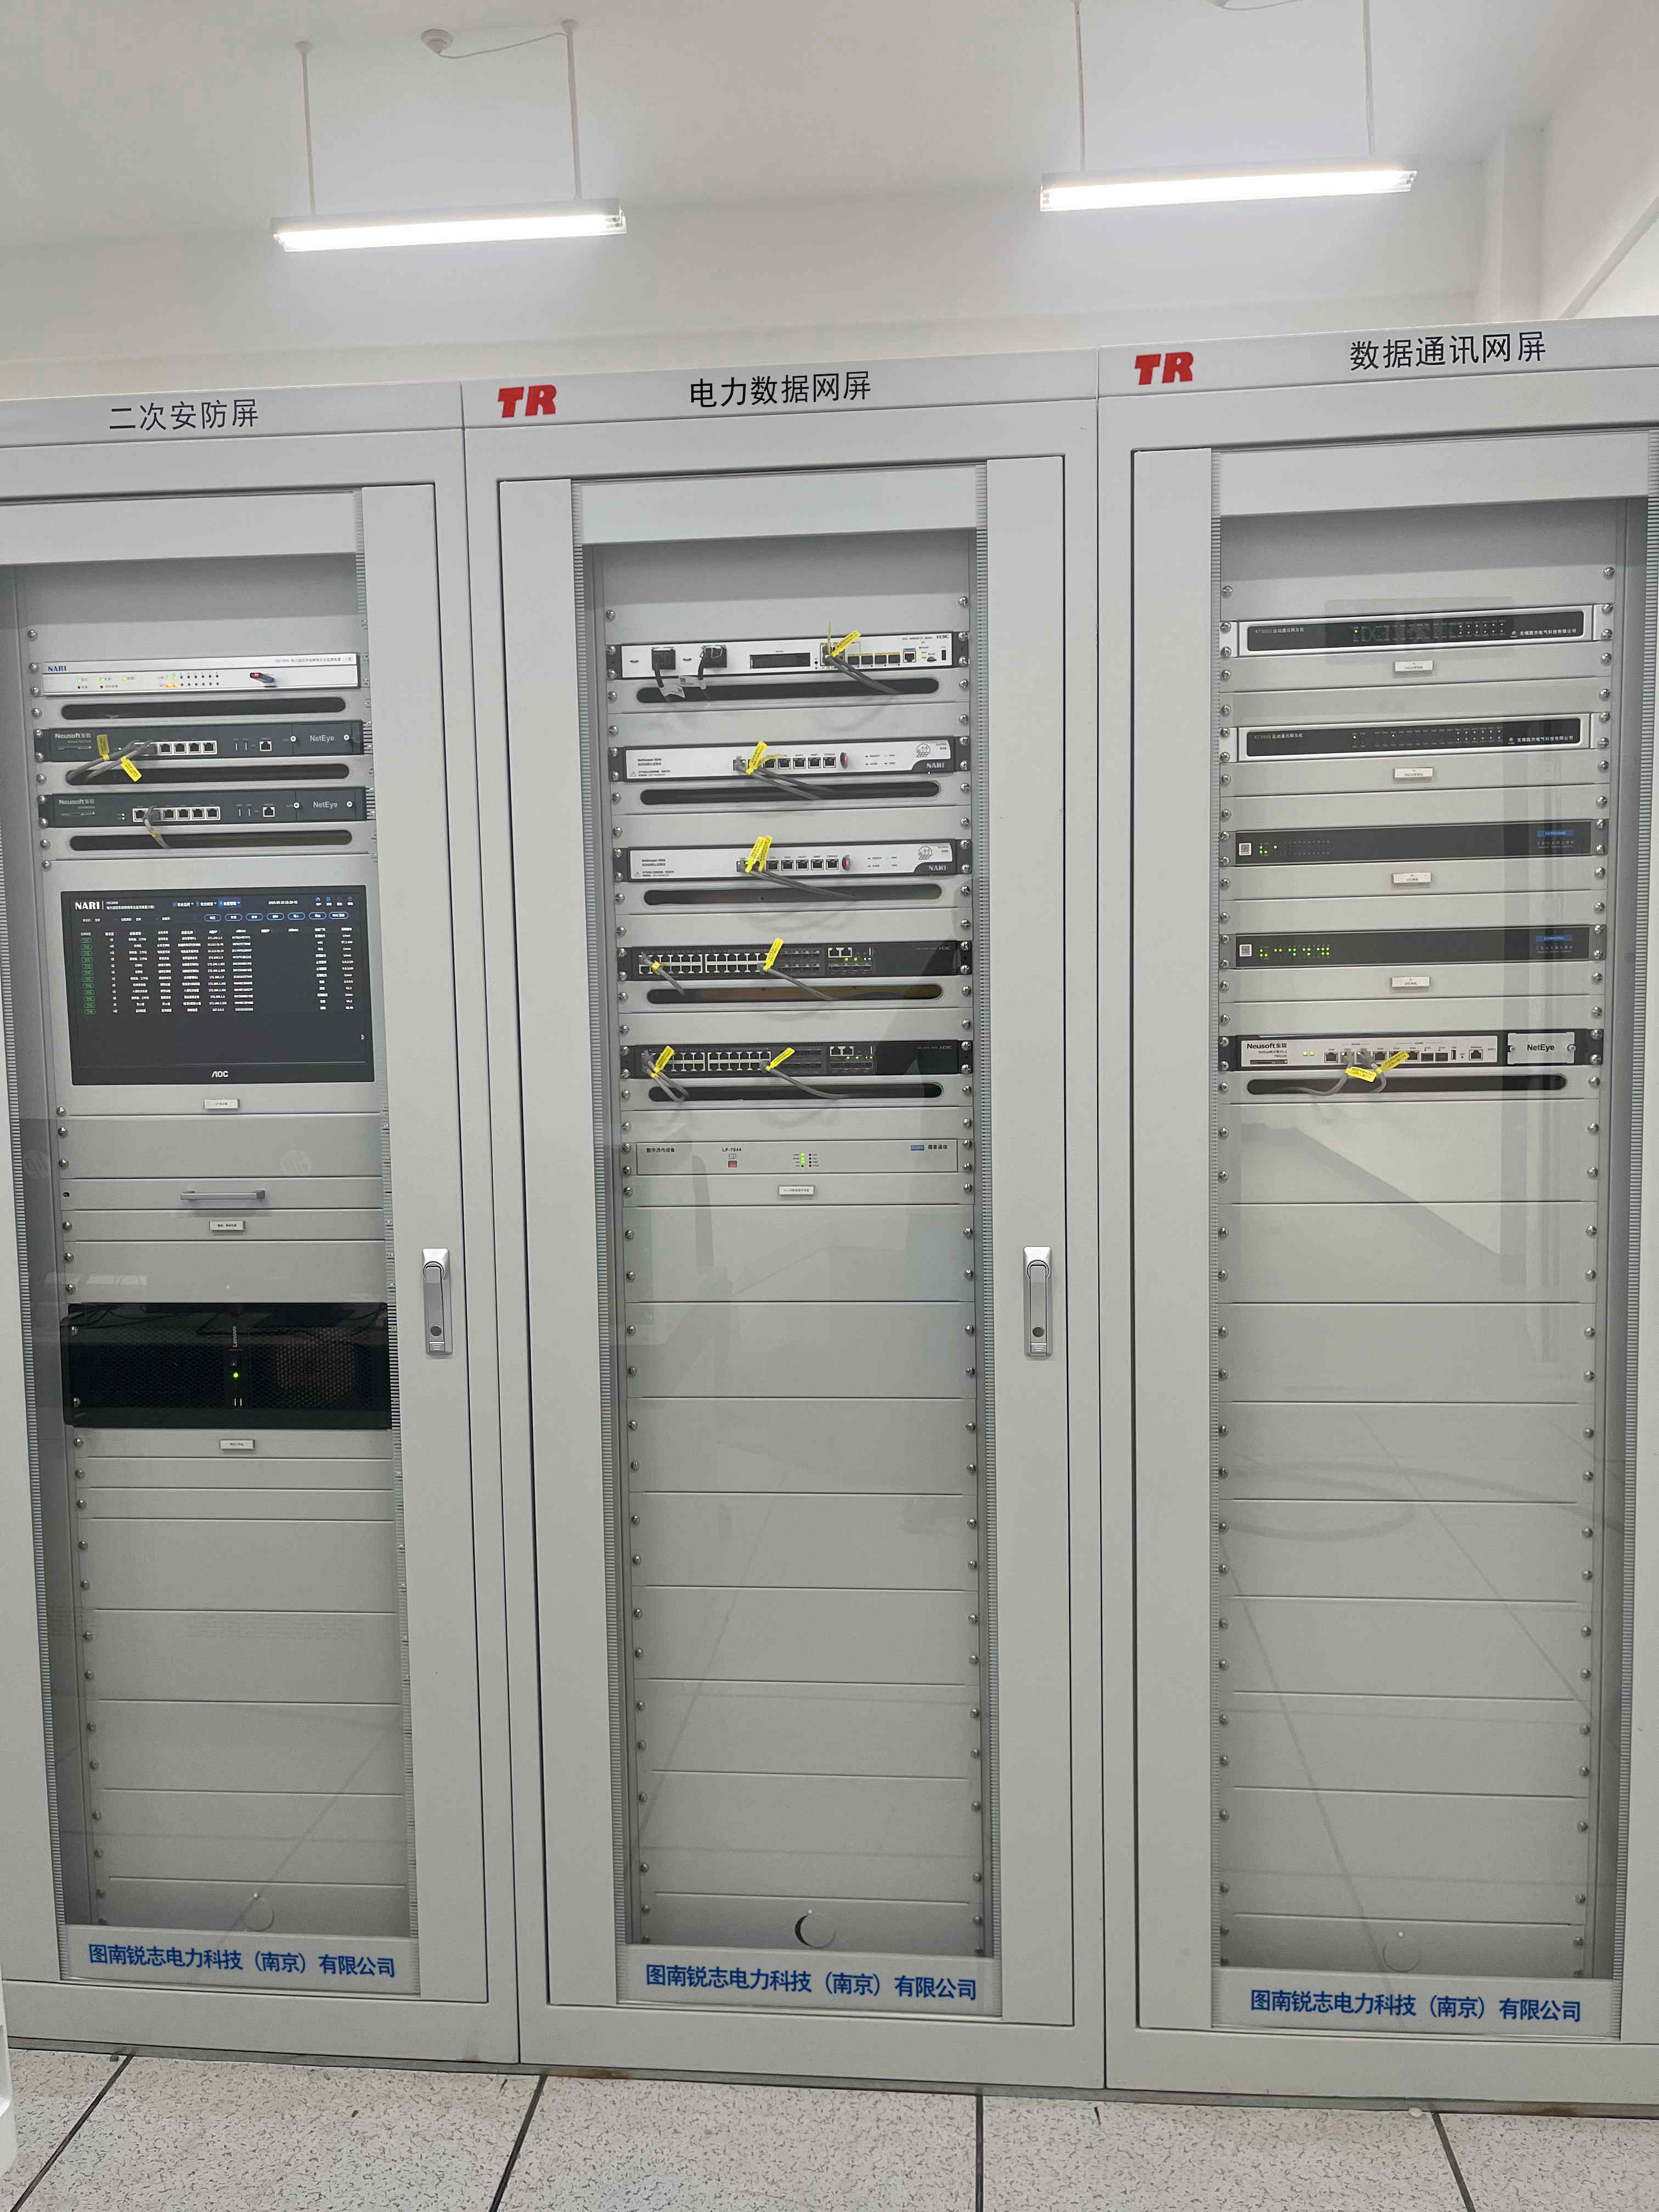
普查阶段还要做一件事:把现有装置按区归类,同时登记到网络安全监测装置的白名单里。改造后新接入的装置如果没登记,网络安全监测装置会持续报非法接入告警,运维每天都能收到几十条,真正的事件反而淹在里面。分区与边界设备的组成可以先参照 二次安防屏的设备构成,再按本站实际业务增删。
二、安全分区与边界设备摆在哪一段
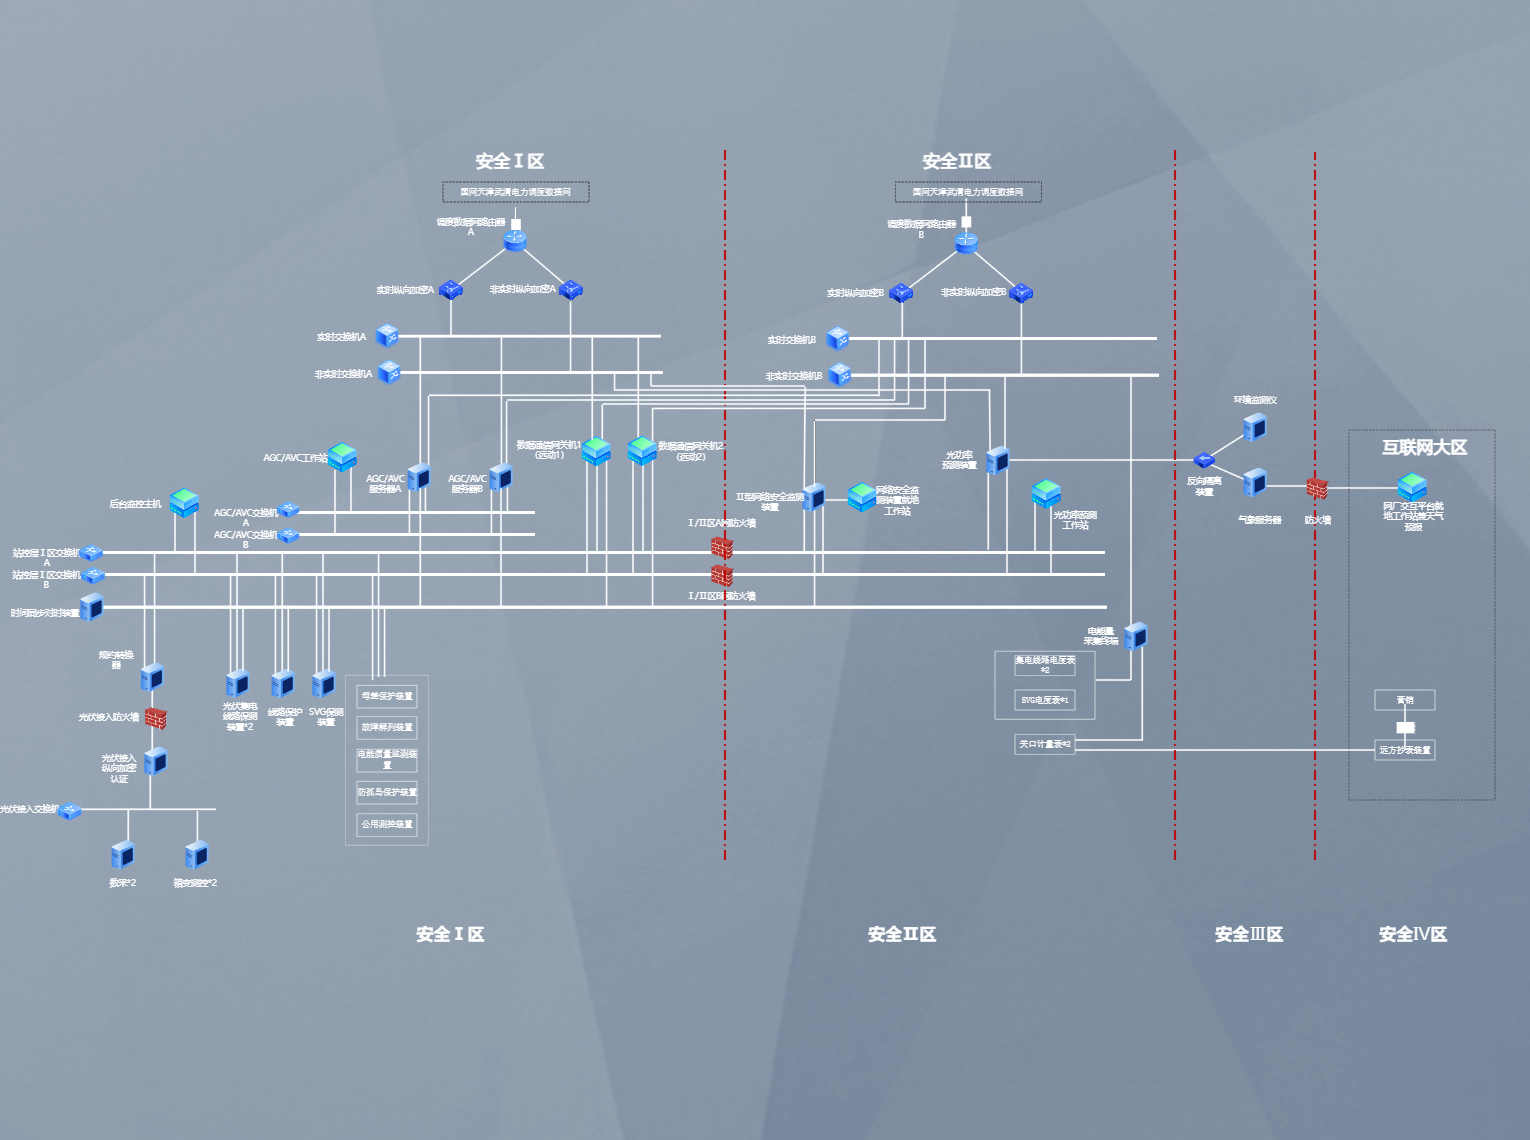
生产控制大区里,控制区承载实时业务,包括线路与主变的保护测控、AGC/AVC 调节、故障解列与低频减载的动作出口、以及远动下发的遥控。非控制区承载非实时业务,包括故障录波、电能量采集、功率预测、保信子站。管理信息大区是站内的办公与视频类业务。三个区之间不许直接通,中间必须有设备做隔离。
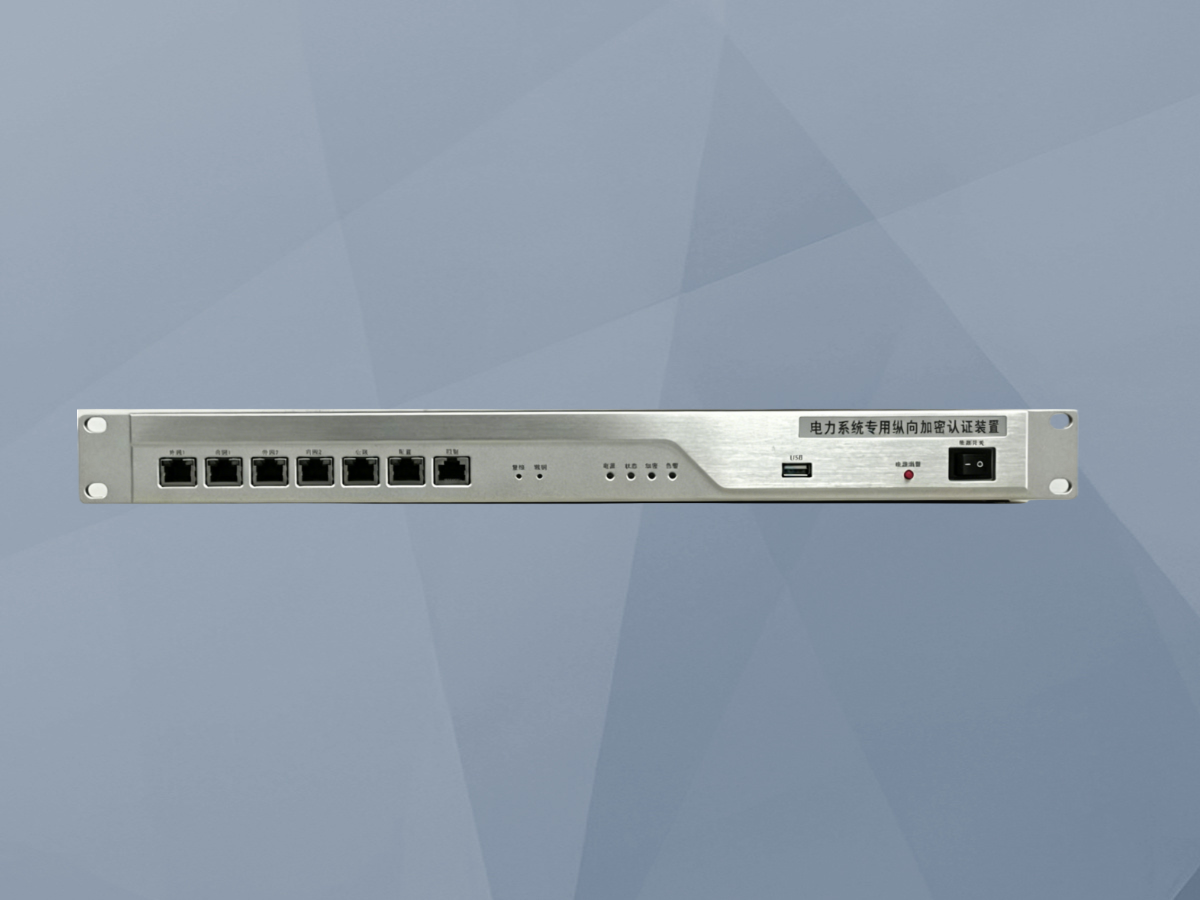
站与调度主站之间的链路上串的是纵向加密认证装置。一个业务平面配一套,A、B 双平面就配两套,或者一台装置做多条隧道,用不同的隧道策略区分平面。控制区与非控制区到管理信息大区之间串的是横向隔离装置,非控制区往管理信息区送数据走正向隔离,管理信息区往非控制区下发数据走反向隔离,两个方向不能共用一台设备。管理信息区内部边界才用防火墙。
| 区域 / 边界 | 承载业务 | 边界设备 | 安装位置 |
|---|---|---|---|
| 控制区(I 区) | 保护测控、AGC/AVC、解列减载、遥控 | 不设边界设备,区内组网 | 主控室保护屏 |
| 非控制区(II 区) | 故障录波、电能量、功率预测、保信子站 | 不设边界设备,区内组网 | 主控室通信屏 |
| I/II 区 ↔ 调度主站 | 104 远动、电能量、功率预测上报 | 纵向加密认证装置(每平面一套) | 二次安防屏 / 通信屏 |
| II 区 → III 区 | 功率预测、水情、气象数据上报 | 正向隔离装置 | 二次安防屏 |
| III 区 → II 区 | 气象预报、检修计划下发 | 反向隔离装置 | 二次安防屏 |
| III 区内部边界 | 办公网、视频、运维终端 | 防火墙 | 通信机房 |
我公司的 纵向加密认证装置与 正向隔离装置通常同屏布置,屏内按"加密在上、隔离在下"分区走线,强弱电分开、加密口与明文口用不同颜色的跳线,现场排查时看颜色就能分清哪一段已经加密。
安全分区的边界定错,后面所有配置都要返工。实际项目中遇到过把故障录波放进控制区的做法,理由是录波要跟着保护走。录波是非实时业务,按电力监控系统安全防护的规定应放在非控制区。放错区的结果是控制区的边界设备翻倍,纵向加密的隧道策略要重排一遍,二次安防改造的工期也跟着拉长。分区按业务实时性划,不按设备装在哪个屏上划,二次安防方案评审时先看这一条。
三、纵向加密隧道建在哪一步
隧道建立分四步:证书申请、证书导入、策略配置、隧道协商。证书申请要提交装置型号、出厂序列号、装置编号、管理 IP、所属场站与业务通道名,这几项和铭牌、和调度台账必须逐字一致。调度侧签发后,把证书文件导入装置,导入成功再看装置状态页的证书有效期,有效期一般按年签发,到期前一个月要续,续证也要走审批。
策略配置是五元组:本地地址、对端地址、本地端口、对端端口、协议。104 规约的业务端口按 2404 算,主站侧有的用 2404,有的映射到别的端口,以调度给的通道参数表为准,不要照搬上一个站。一条隧道承载多个业务时,要把端口逐条列清,端口冲突的表现是隧道能建起来、业务通不了,很容易被误判成主站侧问题。
隧道状态有三种:已建立、协商中、未建立。协商中九成是证书或策略不匹配,先核对双方地址与端口,再查证书主题名。隧道建好后先用业务报文验证,不要用 ping。加密隧道对 ICMP 不响应是正常现象,拿 ping 不通去判断隧道故障,方向就错了。
加密会带来 1~3ms 的附加时延,104 的 t1、t2、t3 一般不需要改。链路本身抖动大的场站,要把 t1 从 15s 适当放宽,否则会出现遥控预置超时、但通道状态正常的怪现象。隧道建好后还要在网络安全监测装置上把这对地址登记为合法通信,否则会持续产生异常流量告警。
二次安防改造里最容易低估的是隧道数量。四个业务、两个平面就是八条隧道,再加上站内隔离装置两侧的策略,配置表能写到十几页。策略表按平面、业务、端口三列排,不按设备排,设备一换表就作废。隧道和隔离策略都配完之后,二次安防的调试才算真正开始,前面装设备只是把硬件摆到位。
| 业务 | 隧道 / 隔离策略 | 典型端口 | 易错点 |
|---|---|---|---|
| 远动 104(A 平面) | 纵向加密隧道一 | 2404 | 对端端口与主站参数表不一致 |
| 远动 104(B 平面) | 纵向加密隧道二 | 2404 | 策略复制后地址没改 |
| 电能量采集 | 纵向加密隧道三 | 按主站给定 | 与远动共用隧道导致端口冲突 |
| 功率预测上报 | 正向隔离(II 区→III 区) | 按平台给定 | 方向反了,数据发不出去 |
| 气象数据接收 | 反向隔离(III 区→II 区) | 按平台给定 | 与正向隔离共用一台设备 |
四、与调度主站对点,业务按什么顺序恢复
业务恢复有先后。先恢复远动的遥测遥信,让调度能看见站内状态;再做遥控预置与执行,这一步必须在调度许可下进行,逐条确认;然后恢复电能量采集,核对电量底码;再恢复功率预测上报与故障录波远传;保信子站放在末端,它走的是文件传输,对实时性要求最低。
顺序反过来做的场站,现场经常出现"通道全通、调度说数据不对"。原因是遥测遥信还没核对完就忙着传文件,点表里一个点的系数配错,整条曲线的量纲都是错的,回头再查要重新对一遍全表。
对点之前把安全分区的口径先统一。站内把一个点归在控制区,主站侧归在非控制区,这条业务一定对不上,表现是站内能看到、主站看不到。二次安防改造后的对点,先对分区归属,再对点号,顺序反过来会白对一遍。隧道建好、分区对齐、点号核对完,一条业务才算真正通了。
双平面要单独做切换试验。把 A 平面的光纤拔掉,看业务是否在 30s 内切到 B 平面,再插回来看是否自动恢复。只测单平面通的场站,真到 A 平面故障时,B 平面的隧道策略往往是复制过来的,地址没改,切过去也不通。
| 恢复顺序 | 业务 | 验收判据 |
|---|---|---|
| 1 | 远动遥测遥信(104) | 点表逐点核对,遥测误差在 ±0.5% 内,遥信变位正确 |
| 2 | 遥控 | 预置成功、执行正确、返校时间小于 10s |
| 3 | 电能量采集 | 电量底码与表计一致,日冻结数据可召 |
| 4 | 功率预测上报 | 主站可收到次日 96 点预测曲线 |
| 5 | 故障录波远传 | 主站可调取最近一次录波文件并解析 |
| 6 | 保信子站 | 保护动作报告能上送,时标与站内一致 |
对时链路要在业务恢复之前通。站内用北斗对时,主站侧有时标校验,对时没通的时候 SOE 时标会漂,验收时表现为"动作顺序不对",查半天才发现是时钟差了几秒。
五、实施步骤表与现场五个卡点
| 步骤 | 内容 | 验收判据 |
|---|---|---|
| 1 | 现状普查与分区划分 | 分区图、边界清单、通道表三份文件齐全 |
| 2 | 方案报审 | 调度与场站双方确认通道参数表 |
| 3 | 屏柜改造与设备安装 | 屏位、接地、双路电源到位,标签与图纸一致 |
| 4 | 证书申请与导入 | 装置状态页显示证书有效、主题名正确 |
| 5 | 策略配置与隧道协商 | 全部隧道状态为已建立 |
| 6 | 站内单体调试 | 加密段与明文段分别打流验证 |
| 7 | 与主站联调 | 104 通道建立,遥测遥信抽查正确 |
| 8 | 带业务试运行 | 连续 72h 无通道中断、无安防告警 |
| 9 | 资料归档 | 图纸、点表、策略表、证书台账更新到位 |
卡点一:证书没下来就开工。装置装好、线接好,没有证书隧道建不起来,屏柜只能敞着等。证书审批要时间,改造计划里要把它排在设备到货之前。
卡点二:停机窗口没报备。纵向加密是串接设备,接进去必然中断一次业务,短则十分钟,长则半小时。没报备就动手,调度侧会当成通道故障处理,还可能触发考核。
卡点三:串接顺序搞反。把隔离装置放在加密装置的外侧,等于明文数据先出了站再加密,逻辑上不成立,验收时也过不了。顺序是站内明文段、加密装置、调度通道。
卡点四:网安监测装置没同步。新装置接入后不登记白名单,日志里全是非法接入,真正的异常事件被淹掉。改造收尾时要把资产台账和监测装置一起更新。
卡点五:图纸和点表没更新。改造完只在现场贴了标签,图纸还是旧的。下一次检修或者扩建,按旧图施工会把已经加密的链路当明文段接,这类事故在运维阶段出现过不止一次。
[配图:改造完成后的二次安防屏正面布置,标出纵向加密、正向隔离、反向隔离与网安监测装置位置]
常见问题解答
二次安防改造一定要停电吗
设备安装和屏柜改造不需要停电,串接进业务链路的那一步要停业务。停的是远动通道,不是一次设备。窗口按 30min 报,实际动作熟练的话 10min 左右能恢复。
纵向加密隧道为什么 ping 不通
正常。加密装置对 ICMP 通常不响应,隧道是否可用要用业务报文验证。拿 ping 判断隧道状态会得出错误结论,进而去查物理链路,白费时间。
一台纵向加密装置能做几条隧道
看型号和许可。常见配置是 8~32 条,双平面加多业务时容易不够。选型时按业务通道数乘 1.5 留余量,别按当前业务量刚好配。
正向隔离和反向隔离能不能用一台设备代替
不能。两个方向的物理通道是分开做的,正向只允许 II 区往 III 区单向传输,反向只允许 III 区往 II 区,方向由硬件决定,配置改不了。
改造后远动通道时断时续是什么原因
先看隧道策略里的端口是否与主站一致,再看 t1 是否偏紧。加密附加时延 1~3ms,链路本身抖动大时会顶到 t1 超时,表现为通道周期性重连。
二次安防改造验收要准备哪些资料
分区图、边界设备清单、业务通道表、证书台账、策略配置表、联调记录、试运行 72h 记录,以及更新后的二次图纸。缺一项,验收会上就要补。
关注公众号
了解更多知识
-
Q:线路TV断线会不会造成距离保护误动?断线判据、闭锁逻辑与恢复顺序
线路TV断线的后果与处置:距离保护因测量阻抗趋零而误动的原理、三相与不对称断线的判据门槛、断线后应闭锁与可保留的保护清单、现场恢复顺序,附对照表与六类常见误判。
2026-10-27
Q:调度数据网为什么老是断?双平面、路由与通道告警的排查顺序
调度数据网反复中断的排查顺序:先分层定位是链路、隧道、规约还是主站,再查双平面单侧不通的三处配置、路由与 VLAN 的常见错法、104 通道在装置侧要看的参数,附现象对照表。
2026-10-27
Q:故障解列和低频低压减载投错了会怎样?动作对象、判据与投退边界
故障解列与低频低压减载的边界答疑:一个断开与系统的连接、一个只甩负荷,判据一个带滑差与电压闭锁、一个按频率轮次动作,动作时间要错开多少,什么情况下只投告警,以及误投误退在现场的五种表现。
2026-10-26
相关问答咨询
更多
-
TY900系列智能监控系统在变电站无人值守改造中的应用与典型案例
TY900系列智能监控系统是我公司针对110kV及以下变电站开发的无人值守监控解决方案,集保护、监测、控制、通信于一体,支持线图、柱图、饼图等多维数据展示。本文结合城网、农网、新能源发电等典型应用场景,详解TY900智能监控系统在变电站无人值守改造中的功能特点与工程案例。
2026-08-27
什么是工业源网荷储一体化?概念、价值与典型案例解析
工业源网荷储一体化将电源、电网、负荷、储能作为整体规划运行,是新型电力系统的重要模式。本文从定义、政策、价值与典型案例出发,讲清工业企业如何通过源网荷储一体化降低用电成本、提升绿电消纳能力,并介绍我公司可配套的二次系统解决方案。
2026-08-24
电网替代型储能的思考与南网探索
电网替代型储能是以新型储能设施替代传统电网基建的创新模式。本文结合南方电网能源发展研究院报告,讲清电网替代型储能的定义、认定标准、四大核心价值与典型应用场景,并介绍东莞、迪庆、桂林等南网实践案例,为电力行业从业者提供系统性参考。
2026-08-24
相关行业动态
更多